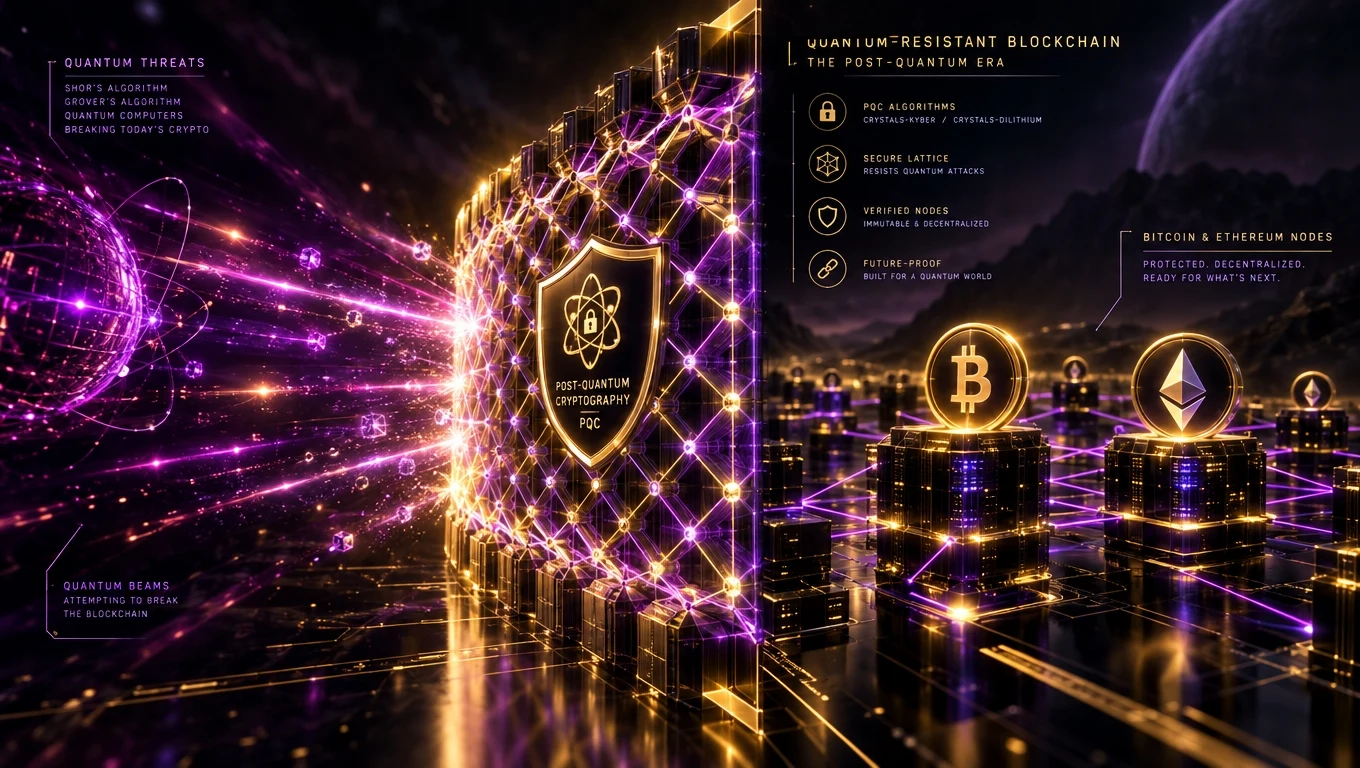
ما هي البلوكشين المقاومة للكم؟
إن blockchain المقاوم للكم هو ** الذي تظل عناصر التشفير الأولية فيه - التوقيعات والتجزئة وتبادل المفاتيح - آمنة حتى ضد كمبيوتر كمي كبير الحجم في المستقبل يستخدم خوارزميات Shor's أو Grover**. ومن الناحية العملية، يعني هذا استبدال توقيعات ECDSA/EdDSA الحالية بمكافئات ما بعد الكم القياسية حسب NIST.
ما هو في الواقع في خطر من الكم؟
تستهدف التهديدات الكمومية في المقام الأول تشفير المفتاح العام — يمكن لخوارزمية Shor كسر ECDSA (Bitcoin وEthereum L1) وRSA في زمن متعدد الحدود. وظائف التجزئة (SHA-256، Keccak) تم إضعافها فقط بواسطة خوارزمية Grover (تسريع الجذر التربيعي)، والتي يمكن التحكم فيها عن طريق مضاعفة أحجام التجزئة.
الجدول الزمني: متى يكون هذا مهمًا بالفعل؟
اعتبارًا من عام 2026، تصل أكبر الأنظمة الكمومية التجريبية إلى بضع مئات من الكيوبتات الفيزيائية. يقدر علماء الفيزياء السائدون أن الكمبيوتر الكمي ذي الصلة بالتشفير (ملايين الكيوبتات المنطقية المستقرة) سيكون على بعد 10 إلى 20 سنة على الأقل. لكن نموذج التهديد "الحصاد الآن، وفك التشفير لاحقًا" يعني أن أي شيء حساس اليوم يجب أن يتم ترحيله بالفعل.
معايير ما بعد الكم الخاصة بـ NIST (تم الانتهاء منها عام 2024، وتم نشرها عام 2025+)
- ML-KEM (Kyber) - تغليف المفتاح.
- ML-DSA (الديليثيوم) — التوقيعات الرقمية.
- SLH-DSA (SPHINCS+) — التوقيعات القائمة على التجزئة لتحقيق أقصى قدر من التحفظ.
- FN-DSA (Falcon) — مخطط توقيع إضافي لحالات الاستخدام القائمة على الشبكة.
كيف تخطط Bitcoin و Ethereum للهجرة
تناقش مقترحات البيتكوين (BIPs ومسودة QRAMP) التحول إلى التوقيعات القائمة على التجزئة مثل SPHINCS+ أو Falcon/Dilithium المستندة إلى الشبكة - على الأرجح عبر تنسيق عنوان جديد والهجرة الطوعية. تتضمن خارطة طريق إيثريوم بشكل صريح انتقالًا للتوقيع الكمي، ومن المحتمل أن يتم دمجه مع تجريد الحساب لجعل الترقية سهلة الاستخدام. ذات صلة: فوائد blockchain.
القلق الحقيقي لعام 2026: المحافظ النائمة
من المحتمل أن يكون أي عنوان بيتكوين تم الكشف عن مفتاحه العام على السلسلة (على سبيل المثال، من خلال معاملة صادرة سابقة) عرضة لهجوم كمي مستقبلي. تشير التقديرات إلى أن 20-30% من البيتكوين موجودة في مثل هذه العناوين. تم اقتراح نوافذ ترحيل منسقة لنقل الأموال إلى أنواع العناوين الآمنة الكميًا.
ما الذي يجب على الشركات فعله الآن؟
- جرد أساسيات التشفير عبر جميع الأنظمة.
- اعتماد التوقيعات الهجينة (الكلاسيكية + ما بعد الكم) للأصول ذات القيمة العالية.
- تفضيل السلاسل والبائعين الذين لديهم خريطة طريق PQ محددة.
- قم بتدوير المفاتيح بقوة، فالمفاتيح طويلة العمر هي أكبر المخاطر.