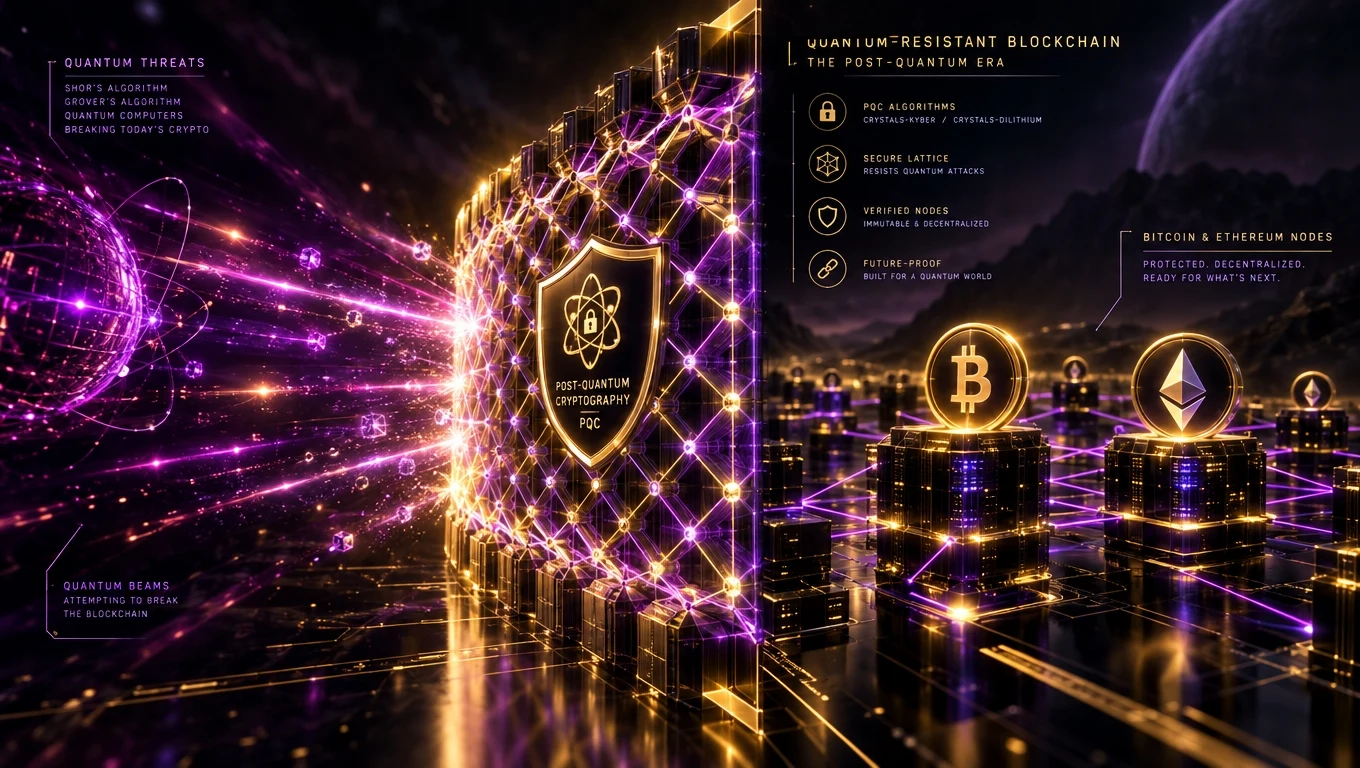
Hvad er en kvanteresistent blockchain?
En kvanteresistent blockchain er en kæde, hvis kryptografiske primitiver — signaturer, hashes og nøgleudveksling — forbliver sikre selv over for en fremtidig storskala kvantecomputer, der kører Shors eller Grovers algoritme. I praksis betyder det at erstatte nutidens ECDSA/EdDSA-signaturer med NIST-standardiserede post-kvante-ækvivalenter.
Hvad truer kvante egentlig?
Kvantetrusler retter sig primært mod offentlig nøgle-kryptografi — Shors algoritme kan bryde ECDSA (bitcoin, Ethereum L1) og RSA på polynomiel tid. Hashfunktioner (SHA-256, Keccak) svækkes kun af Grovers algoritme (kvadratrods-speedup), hvilket kan håndteres ved at fordoble hashlængder.
Tidslinjen: hvornår betyder det egentlig noget?
I 2026 når de største eksperimentelle kvantesystemer nogle få hundrede fysiske qubits. Mainstream-fysikere vurderer, at en kryptografisk relevant kvantecomputer (millioner af stabile logiske qubits) er mindst 10-20 år væk. Men trusselsmodellen "høst nu, dekrypter senere" betyder, at alt følsomt i dag bør begynde at migrere allerede nu.
NIST post-kvante-standarder (færdiggjort 2024, udrulles fra 2025)
- ML-KEM (Kyber) — nøgleindkapsling.
- ML-DSA (Dilithium) — digitale signaturer.
- SLH-DSA (SPHINCS+) — hash-baserede signaturer for maksimal konservatisme.
- FN-DSA (Falcon) — et supplerende signaturskema til gitterbaserede anvendelser.
Hvordan bitcoin og Ethereum planlægger migrering
Bitcoin-forslag (BIP'er og QRAMP-udkast) diskuterer et skift til hash-baserede signaturer som SPHINCS+ eller gitterbaserede som Falcon/Dilithium — sandsynligvis via et nyt adresseformat og frivillig migrering. Ethereums køreplan omfatter udtrykkeligt en overgang til post-kvante-signatur, sandsynligvis parret med kontoabstraktion for at gøre opgraderingen brugervenlig. Relateret: fordelene ved blockchain.
Den reelle bekymring i 2026: hvilende tegnebøger
Enhver bitcoin-adresse, hvis offentlige nøgle er blevet eksponeret på kæden (f.eks. gennem en tidligere udgående transaktion), er potentielt sårbar over for et fremtidigt kvanteangreb. Det anslås, at 20-30 % af BTC ligger i sådanne adresser. Koordinerede migreringsvinduer er blevet foreslået for at flytte midler til kvantesikre adressetyper.
Hvad virksomheder bør gøre nu
- Kortlæg kryptografiske primitiver på tværs af alle systemer.
- Anvend hybride signaturer (klassisk + post-kvante) til aktiver af høj værdi.
- Prioriter kæder og leverandører med en klar post-kvante-køreplan.
- Rotér nøgler aggressivt — langlivede nøgler er den største risiko.