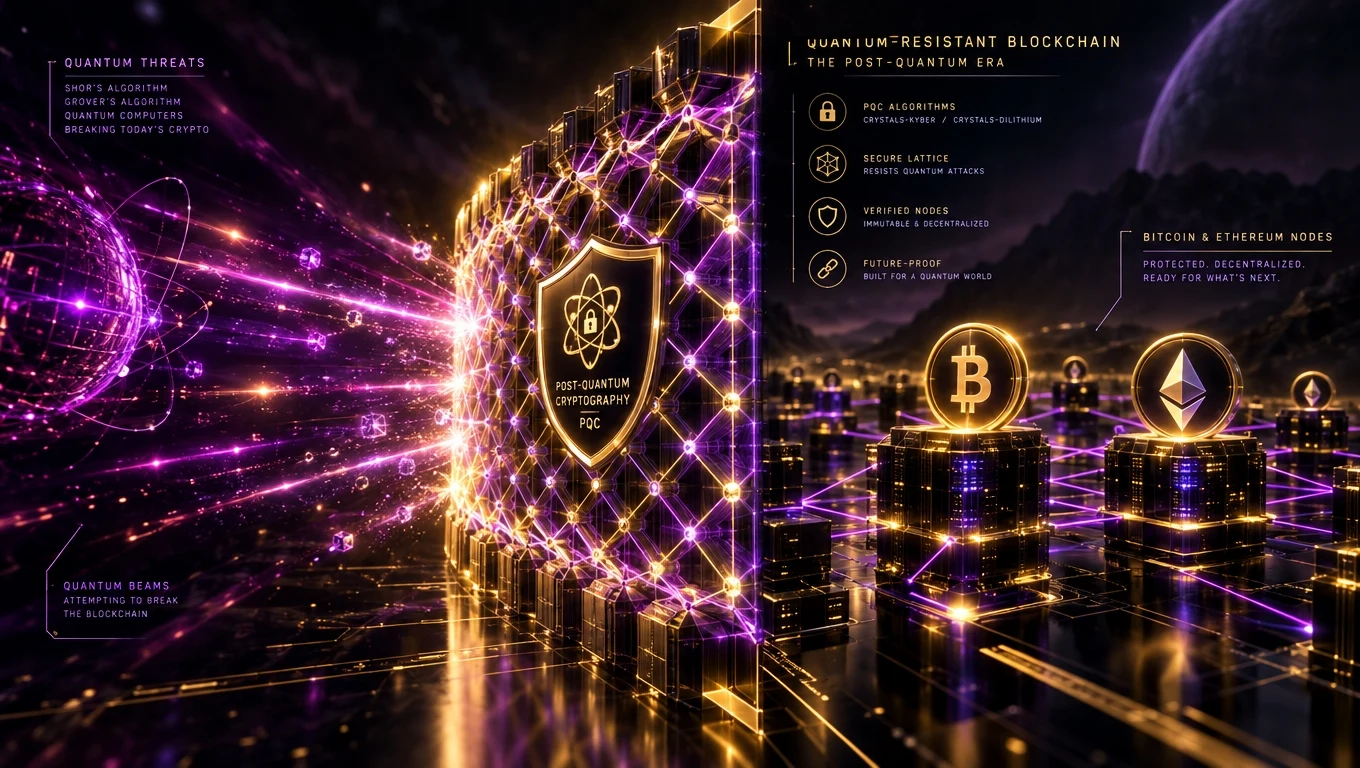
Was ist eine quantenresistente Blockchain?
Eine quantenresistente Blockchain ist eine Chain, deren kryptografische Primitive — Signaturen, Hashes und Schlüsselaustausch — selbst gegen einen künftigen großskaligen Quantencomputer sicher bleiben, der Shors oder Grovers Algorithmus ausführt. In der Praxis bedeutet das, die heutigen ECDSA-/EdDSA-Signaturen durch NIST-standardisierte Post-Quanten-Äquivalente zu ersetzen.
Was ist durch Quanten tatsächlich gefährdet?
Quantenbedrohungen zielen primär auf Public-Key-Kryptografie — Shors Algorithmus könnte ECDSA (Bitcoin, Ethereum L1) und RSA in polynomialer Zeit brechen. Hash-Funktionen (SHA-256, Keccak) werden nur durch Grovers Algorithmus geschwächt (eine Quadratwurzel-Beschleunigung), was sich durch Verdopplung der Hash-Längen handhaben lässt.
Zeitplan: Wann wird das wirklich relevant?
Stand 2026 erreichen die größten experimentellen Quantensysteme einige Hundert physische Qubits. Einen kryptografisch relevanten Quantencomputer (Millionen stabiler logischer Qubits) verorten Mainstream-Physiker mindestens 10–20 Jahre in der Zukunft. Doch das Bedrohungsmodell „Harvest now, decrypt later" bedeutet: Alles heute Sensible sollte bereits mit der Migration beginnen.
NISTs Post-Quanten-Standards (finalisiert 2024, ausgerollt ab 2025)
- ML-KEM (Kyber) — Schlüsselkapselung.
- ML-DSA (Dilithium) — digitale Signaturen.
- SLH-DSA (SPHINCS+) — hash-basierte Signaturen für maximalen Konservatismus.
- FN-DSA (Falcon) — zusätzliches Signaturschema für gitterbasierte Anwendungsfälle.
Wie Bitcoin und Ethereum die Migration planen
Bitcoin-Vorschläge (BIPs und der QRAMP-Entwurf) diskutieren den Wechsel zu hash-basierten Signaturen wie SPHINCS+ oder gitterbasierten wie Falcon/Dilithium — voraussichtlich über ein neues Adressformat und freiwillige Migration. Ethereums Roadmap enthält ausdrücklich einen Übergang zu Post-Quanten-Signaturen, voraussichtlich kombiniert mit Account Abstraction, um das Upgrade nutzerfreundlich zu machen. Verwandt: die Vorteile der Blockchain.
Die reale Sorge 2026: schlafende Wallets
Jede Bitcoin-Adresse, deren öffentlicher Schlüssel on-chain offengelegt wurde (z. B. durch eine frühere ausgehende Transaktion), ist potenziell anfällig für einen künftigen Quantenangriff. Schätzungen zufolge liegen 20–30 % der BTC in solchen Adressen. Koordinierte Migrationsfenster wurden vorgeschlagen, um Gelder in quantensichere Adresstypen zu verschieben.
Was Unternehmen jetzt tun sollten
- Inventarisieren Sie kryptografische Primitive über alle Systeme hinweg.
- Setzen Sie für hochwertige Vermögenswerte auf hybride Signaturen (klassisch + Post-Quanten).
- Bevorzugen Sie Chains und Anbieter mit erklärter Post-Quanten-Roadmap.
- Rotieren Sie Schlüssel aggressiv — langlebige Schlüssel sind das größte Risiko.