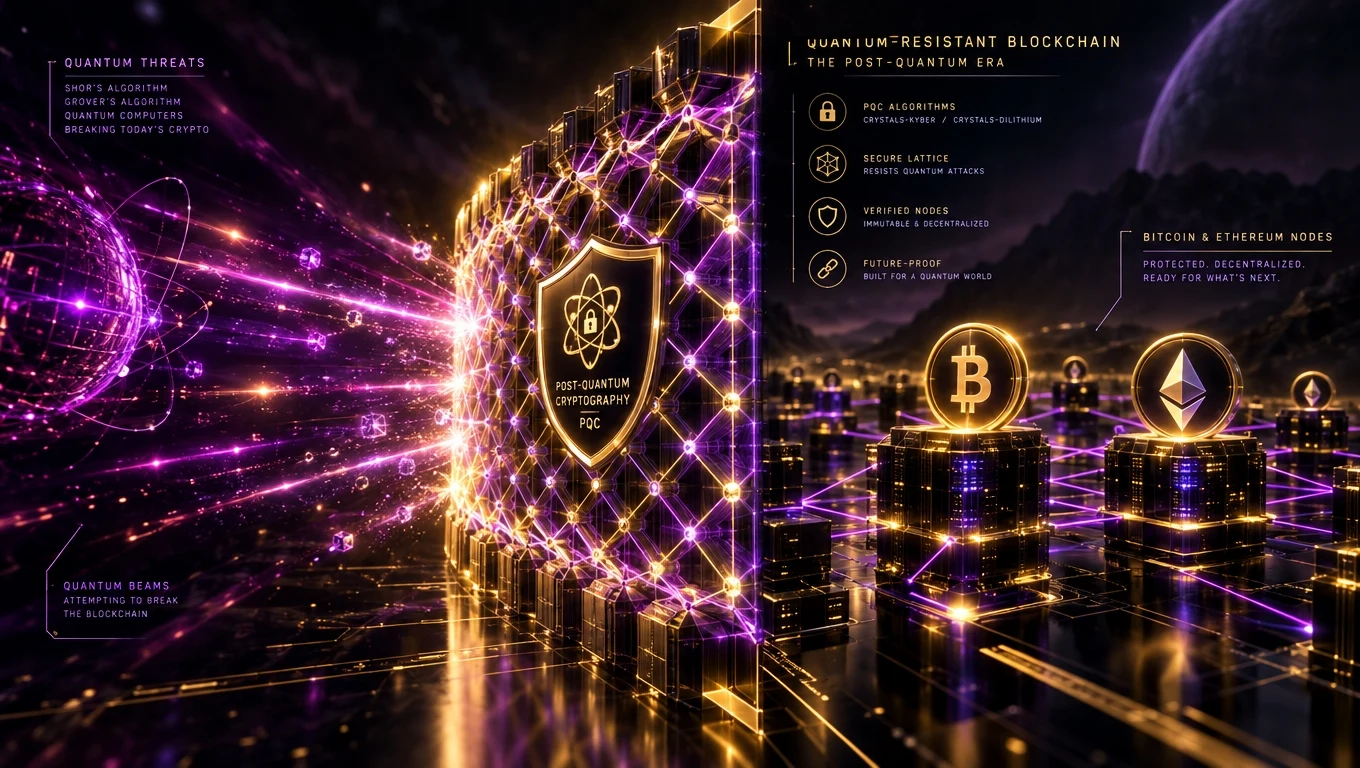
¿Qué es un blockchain resistente a la cuántica?
Un blockchain resistente a la cuántica es aquel cuyos primitivos criptográficos (firmas, hashes e intercambio de claves) permanecen seguros incluso frente a un futuro ordenador cuántico a gran escala que ejecute los algoritmos de Shor o Grover. En la práctica, esto significa sustituir las firmas actuales ECDSA/EdDSA por equivalentes poscuánticos estandarizados por el NIST.
¿Qué está realmente en riesgo por lo cuántico?
Las amenazas cuánticas apuntan principalmente a la criptografía de clave pública: el algoritmo de Shor podría romper ECDSA (Bitcoin, Ethereum L1) y RSA en tiempo polinómico. Las funciones hash (SHA-256, Keccak) solo se debilitan con el algoritmo de Grover (aceleración de raíz cuadrada), algo manejable duplicando los tamaños de hash.
Cronología: ¿cuándo importa de verdad?
A partir de 2026, los mayores sistemas cuánticos experimentales alcanzan unos pocos cientos de cúbits físicos. Un ordenador cuántico criptográficamente relevante (millones de cúbits lógicos estables) es estimado por los principales físicos como algo que está, como mínimo, a 10-20 años de distancia. Pero el modelo de amenaza de "recolecta ahora, descifra después" significa que todo lo sensible hoy ya debe migrar.
Estándares poscuánticos del NIST (finalizados en 2024, en despliegue desde 2025)
- ML-KEM (Kyber): encapsulación de claves.
- ML-DSA (Dilithium): firmas digitales.
- SLH-DSA (SPHINCS+): firmas basadas en hash para máximo conservadurismo.
- FN-DSA (Falcon): esquema de firma adicional para casos de uso basados en retículos.
Cómo planean migrar Bitcoin y Ethereum
Las propuestas de Bitcoin (BIP y el borrador QRAMP) debaten cambiar a firmas basadas en hash como SPHINCS+ o a Falcon/Dilithium basados en retículos, probablemente mediante un nuevo formato de dirección y una migración voluntaria. La hoja de ruta de Ethereum incluye explícitamente un cambio a firmas poscuánticas, probablemente combinado con abstracción de cuentas para que la actualización sea amigable para el usuario. Relacionado: las ventajas del blockchain.
El verdadero problema de 2026: las billeteras inactivas
Cualquier dirección de Bitcoin cuya clave pública se haya revelado en blockchain (por ejemplo, mediante una transacción saliente pasada) es potencialmente vulnerable a un futuro ataque cuántico. Las estimaciones sugieren que el 20-30 % de los BTC están en tales direcciones. Se han propuesto ventanas de migración coordinadas para mover fondos a tipos de dirección seguros ante la cuántica.
Qué deben hacer las empresas ahora
- Inventaría los primitivos criptográficos en todos los sistemas.
- Adopta firmas híbridas (clásicas + poscuánticas) para activos de alto valor.
- Prioriza cadenas y proveedores con una hoja de ruta poscuántica declarada.
- Rota las claves de forma agresiva: las claves de larga vida son el mayor riesgo.