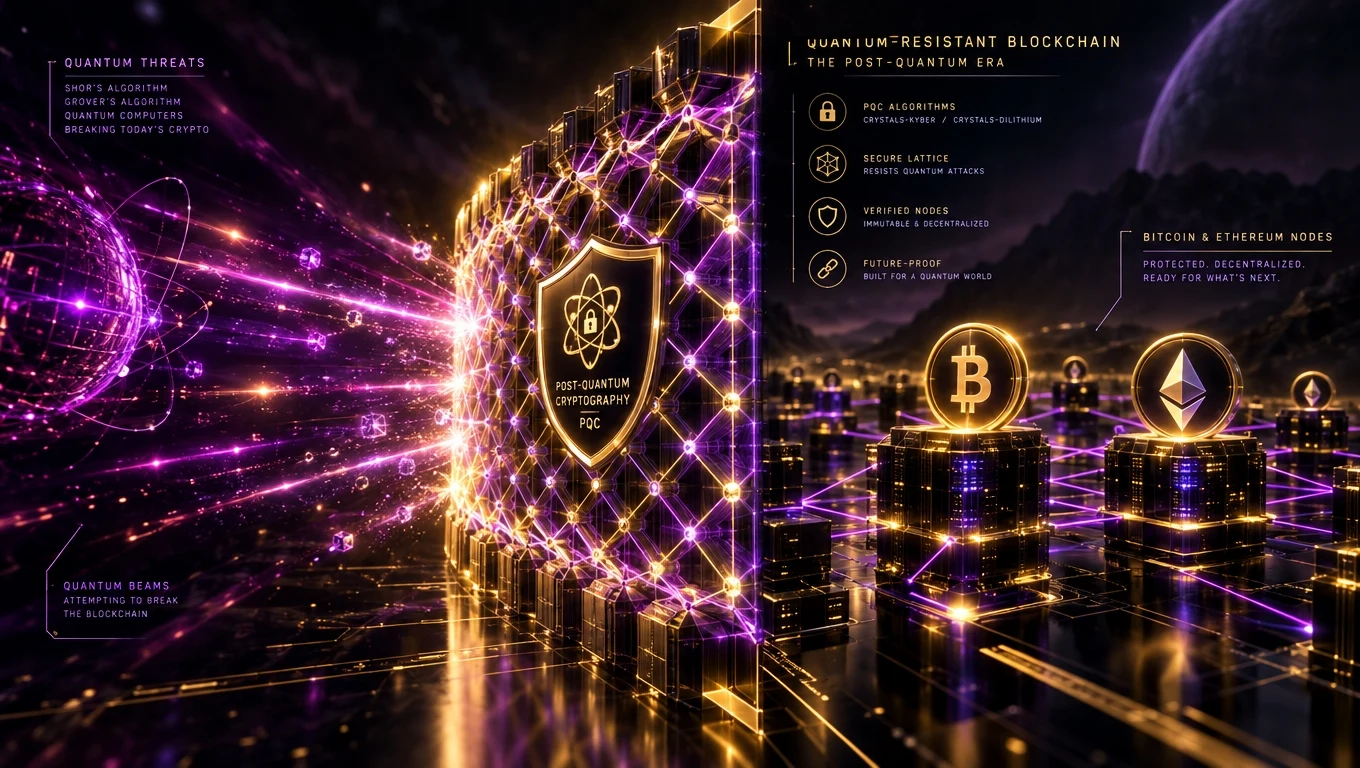
Mikä on kvanttiresistentti lohkoketju?
Kvanttiresistentti lohkoketju on ketju, jonka kryptografiset primitiivit — allekirjoitukset, tiivisteet ja avaintenvaihto — pysyvät turvallisina jopa tulevaa suuren mittakaavan kvanttitietokonetta vastaan, joka ajaa Shorin tai Groverin algoritmia. Käytännössä tämä tarkoittaa nykyisten ECDSA/EdDSA-allekirjoitusten korvaamista NIST:n standardoimilla kvanttilaskennan jälkeisillä vastineilla.
Mitä kvantti oikeastaan uhkaa?
Kvanttiuhat kohdistuvat pääasiassa julkisen avaimen kryptografiaan — Shorin algoritmi voi murtaa ECDSA:n (bitcoin, Ethereum L1) ja RSA:n polynomisessa ajassa. Tiivistefunktioita (SHA-256, Keccak) heikentää vain Groverin algoritmi (neliöjuurikiihdytys), mikä on hallittavissa tiivistepituuksia kaksinkertaistamalla.
Aikajana: milloin tällä oikeastaan on merkitystä?
Vuonna 2026 suurimmat kokeelliset kvanttijärjestelmät saavuttavat muutamia satoja fyysisiä kubitteja. Valtavirran fyysikot arvioivat, että kryptografisesti relevantti kvanttitietokone (miljoonia vakaita loogisia kubitteja) on vähintään 10–20 vuoden päässä. Mutta "harvest now, decrypt later" -uhkamalli tarkoittaa, että kaiken tänään arkaluontoisen pitäisi jo alkaa siirtyä.
NIST:n kvanttilaskennan jälkeiset standardit (viimeistelty 2024, käyttöönotto vuodesta 2025)
- ML-KEM (Kyber) — avainten kapselointi.
- ML-DSA (Dilithium) — digitaaliset allekirjoitukset.
- SLH-DSA (SPHINCS+) — tiivisteperustaiset allekirjoitukset maksimaaliseen varovaisuuteen.
- FN-DSA (Falcon) — täydentävä allekirjoitusmalli hilaperustaisiin käyttötapauksiin.
Kuinka bitcoin ja Ethereum suunnittelevat siirtymää
Bitcoin-ehdotukset (BIP:t ja QRAMP-luonnos) keskustelevat siirtymisestä tiivisteperustaisiin allekirjoituksiin kuten SPHINCS+ tai hilaperustaisiin kuten Falcon/Dilithium — todennäköisesti uuden osoitemuodon ja vapaaehtoisen siirtymän kautta. Ethereumin tiekartta sisältää nimenomaisesti siirtymän kvanttilaskennan jälkeiseen allekirjoitukseen, todennäköisesti tilin abstraktioon yhdistettynä tehdäkseen päivityksestä käyttäjäystävällisen. Aiheeseen liittyvää: lohkoketjun hyödyt.
Vuoden 2026 todellinen huoli: lepäävät lompakot
Mikä tahansa bitcoin-osoite, jonka julkinen avain on paljastettu ketjussa (esim. aiemman lähtevän tapahtuman kautta), on potentiaalisesti haavoittuvainen tulevalle kvanttihyökkäykselle. Arvioidaan, että 20–30 % BTC:stä on tällaisissa osoitteissa. Koordinoituja siirtymäikkunoita on ehdotettu varojen siirtämiseksi kvanttiturvallisiin osoitetyyppeihin.
Mitä yritysten tulisi tehdä nyt
- Kartoita kryptografiset primitiivit kaikkien järjestelmien läpi.
- Ota käyttöön hybridiallekirjoitukset (klassinen + kvanttilaskennan jälkeinen) korkean arvon omaisuuserille.
- Priorisoi ketjut ja toimittajat, joilla on selkeä kvanttilaskennan jälkeinen tiekartta.
- Kierrätä avaimia aggressiivisesti — pitkäikäiset avaimet ovat suurin riski.