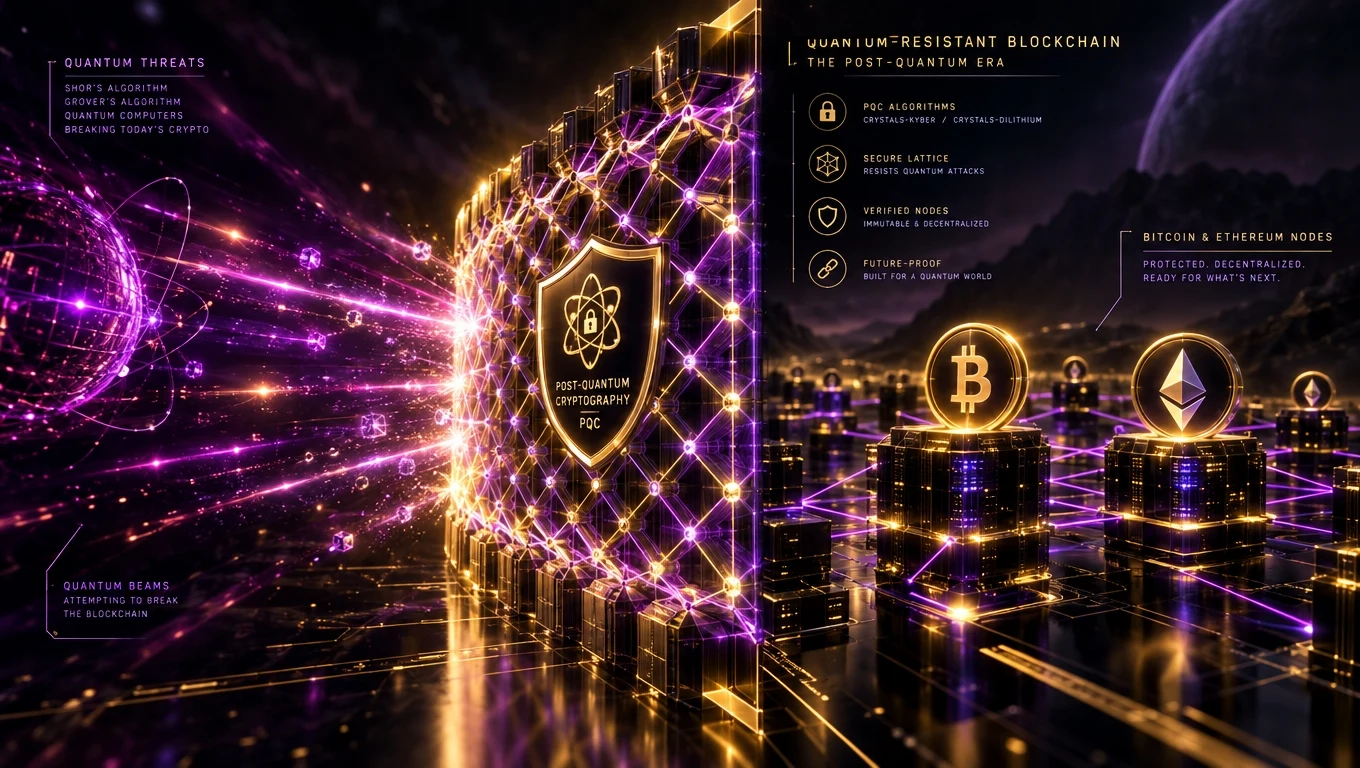
Qu'est-ce qu'une blockchain résistante au quantique ?
Une blockchain résistante au quantique est une chaîne dont les primitives cryptographiques — signatures, hachages et échange de clés — restent sûres même face à un futur ordinateur quantique à grande échelle exécutant l'algorithme de Shor ou de Grover. En pratique, cela signifie remplacer les signatures ECDSA/EdDSA actuelles par des équivalents post-quantiques normalisés par le NIST.
Que menace réellement le quantique ?
Les menaces quantiques ciblent principalement la cryptographie à clé publique — l'algorithme de Shor peut casser l'ECDSA (bitcoin, Ethereum L1) et le RSA en temps polynomial. Les fonctions de hachage (SHA-256, Keccak) ne sont affaiblies que par l'algorithme de Grover (accélération en racine carrée), ce qui se gère en doublant les longueurs de hachage.
Le calendrier : quand cela compte-t-il vraiment ?
En 2026, les plus grands systèmes quantiques expérimentaux atteignent quelques centaines de qubits physiques. Les physiciens grand public estiment qu'un ordinateur quantique pertinent sur le plan cryptographique (des millions de qubits logiques stables) est à au moins 10 à 20 ans. Mais le modèle de menace « récolter maintenant, déchiffrer plus tard » signifie que tout ce qui est sensible aujourd'hui devrait déjà commencer à migrer.
Normes post-quantiques du NIST (finalisées en 2024, déployées à partir de 2025)
- ML-KEM (Kyber) — encapsulation de clés.
- ML-DSA (Dilithium) — signatures numériques.
- SLH-DSA (SPHINCS+) — signatures fondées sur le hachage pour un conservatisme maximal.
- FN-DSA (Falcon) — un schéma de signature complémentaire pour les cas d'usage fondés sur les réseaux.
Comment le bitcoin et Ethereum planifient la migration
Les propositions du bitcoin (BIP et projet QRAMP) discutent d'un passage à des signatures fondées sur le hachage comme SPHINCS+ ou fondées sur les réseaux comme Falcon/Dilithium — probablement via un nouveau format d'adresse et une migration volontaire. La feuille de route d'Ethereum inclut explicitement une transition vers une signature post-quantique, probablement associée à l'abstraction de compte pour rendre la mise à niveau conviviale. Connexe : les avantages de la blockchain.
La véritable préoccupation de 2026 : les portefeuilles dormants
Toute adresse bitcoin dont la clé publique a été exposée sur la chaîne (par ex. via une transaction sortante passée) est potentiellement vulnérable à une future attaque quantique. On estime que 20 à 30 % des BTC se trouvent dans de telles adresses. Des fenêtres de migration coordonnées ont été proposées pour déplacer les fonds vers des types d'adresses sûrs face au quantique.
Ce que les entreprises devraient faire maintenant
- Inventoriez les primitives cryptographiques à travers tous les systèmes.
- Adoptez des signatures hybrides (classiques + post-quantiques) pour les actifs de grande valeur.
- Privilégiez les chaînes et fournisseurs ayant une feuille de route post-quantique claire.
- Faites tourner les clés de façon agressive — les clés à longue durée de vie sont le plus grand risque.