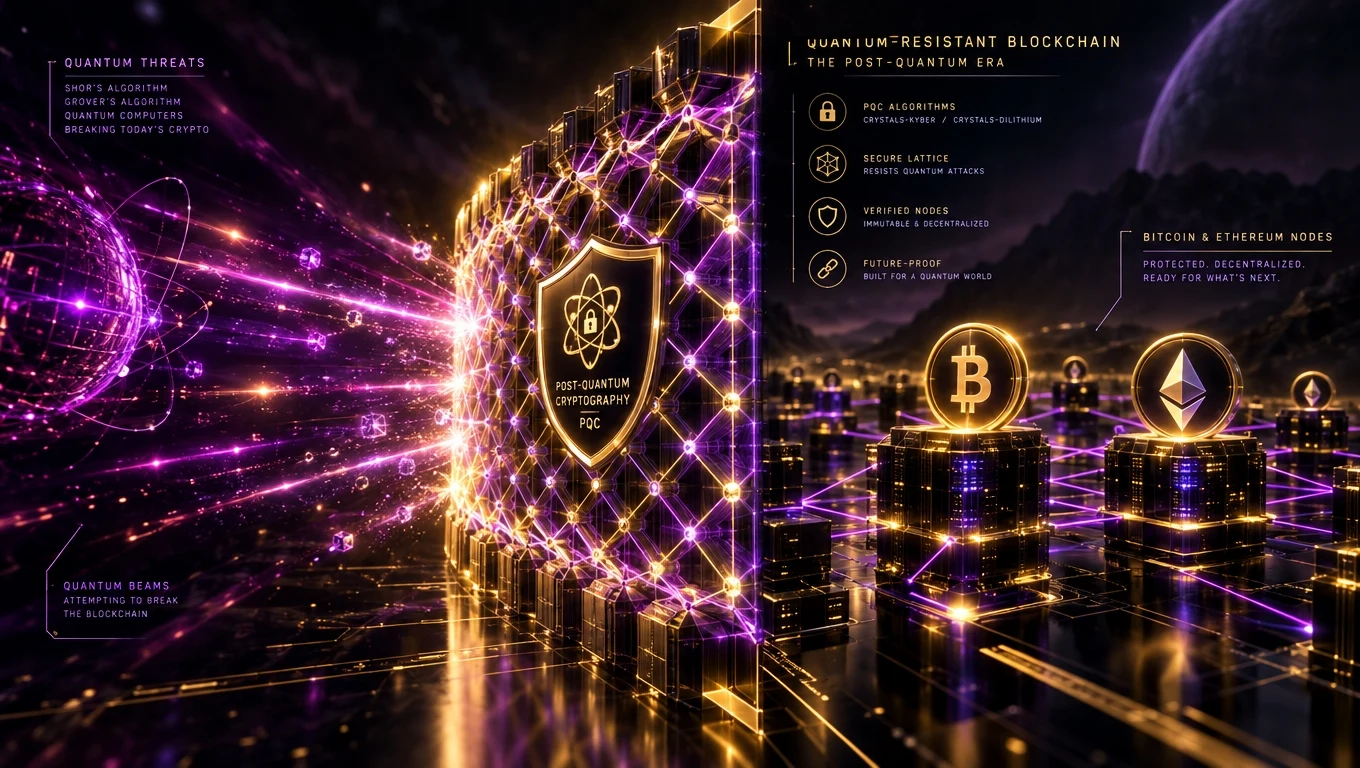
Cos'è una Blockchain Resistente ai Quanti?
Una blockchain resistente ai quanti è una catena le cui primitive crittografiche — firme, hash e scambio di chiavi — restano sicure anche contro un futuro computer quantistico su larga scala che esegue gli algoritmi di Shor o Grover. In pratica, ciò significa sostituire le attuali firme ECDSA/EdDSA con equivalenti post-quantistici standardizzati dal NIST.
Cosa è Davvero a Rischio a Causa dei Quanti?
Le minacce quantistiche prendono di mira principalmente la crittografia a chiave pubblica — l'algoritmo di Shor potrebbe violare ECDSA (Bitcoin, Ethereum L1) e RSA in tempo polinomiale. Le funzioni di hash (SHA-256, Keccak) sono solo indebolite dall'algoritmo di Grover (un'accelerazione della radice quadrata), gestibile raddoppiando le dimensioni dell'hash.
Cronologia: Quando Conta Davvero?
Nel 2026, i più grandi sistemi quantistici sperimentali raggiungono qualche centinaio di qubit fisici. Un computer quantistico crittograficamente rilevante (milioni di qubit logici stabili) è stimato dai fisici mainstream ad almeno 10–20 anni di distanza. Ma il modello di minaccia 'raccogli ora, decifra dopo' significa che tutto ciò che è sensibile oggi dovrebbe già essere in migrazione.
Gli Standard Post-Quantistici del NIST (Finalizzati nel 2024, Implementati dal 2025)
- ML-KEM (Kyber) — incapsulamento delle chiavi.
- ML-DSA (Dilithium) — firme digitali.
- SLH-DSA (SPHINCS+) — firme basate su hash per il massimo conservatorismo.
- FN-DSA (Falcon) — schema di firma aggiuntivo per casi d'uso basati su lattice.
Come Bitcoin ed Ethereum Pianificano la Migrazione
Le proposte di Bitcoin (BIP e la bozza QRAMP) discutono il passaggio a firme basate su hash come SPHINCS+ o basate su lattice come Falcon/Dilithium — probabilmente tramite un nuovo formato di indirizzo e una migrazione volontaria. La roadmap di Ethereum include esplicitamente una transizione a firme post-quantistiche, probabilmente abbinata all'astrazione dell'account per rendere l'aggiornamento facile per gli utenti. Correlato: vantaggi della blockchain.
La Vera Preoccupazione del 2026: i Wallet Dormienti
Qualsiasi indirizzo Bitcoin la cui chiave pubblica è stata esposta on-chain (ad es. tramite una precedente transazione in uscita) è potenzialmente vulnerabile a un futuro attacco quantistico. Le stime suggeriscono che il 20–30% dei BTC risieda in tali indirizzi. Sono state proposte finestre di migrazione coordinate per spostare i fondi verso tipi di indirizzo sicuri dai quanti.
Cosa Dovrebbero Fare le Aziende Ora
- Fai l'inventario delle primitive crittografiche in tutti i sistemi.
- Adotta firme ibride (classiche + post-quantistiche) per gli asset di alto valore.
- Preferisci catene e fornitori con una roadmap PQ dichiarata.
- Ruota le chiavi in modo aggressivo — le chiavi a lunga durata sono il rischio maggiore.