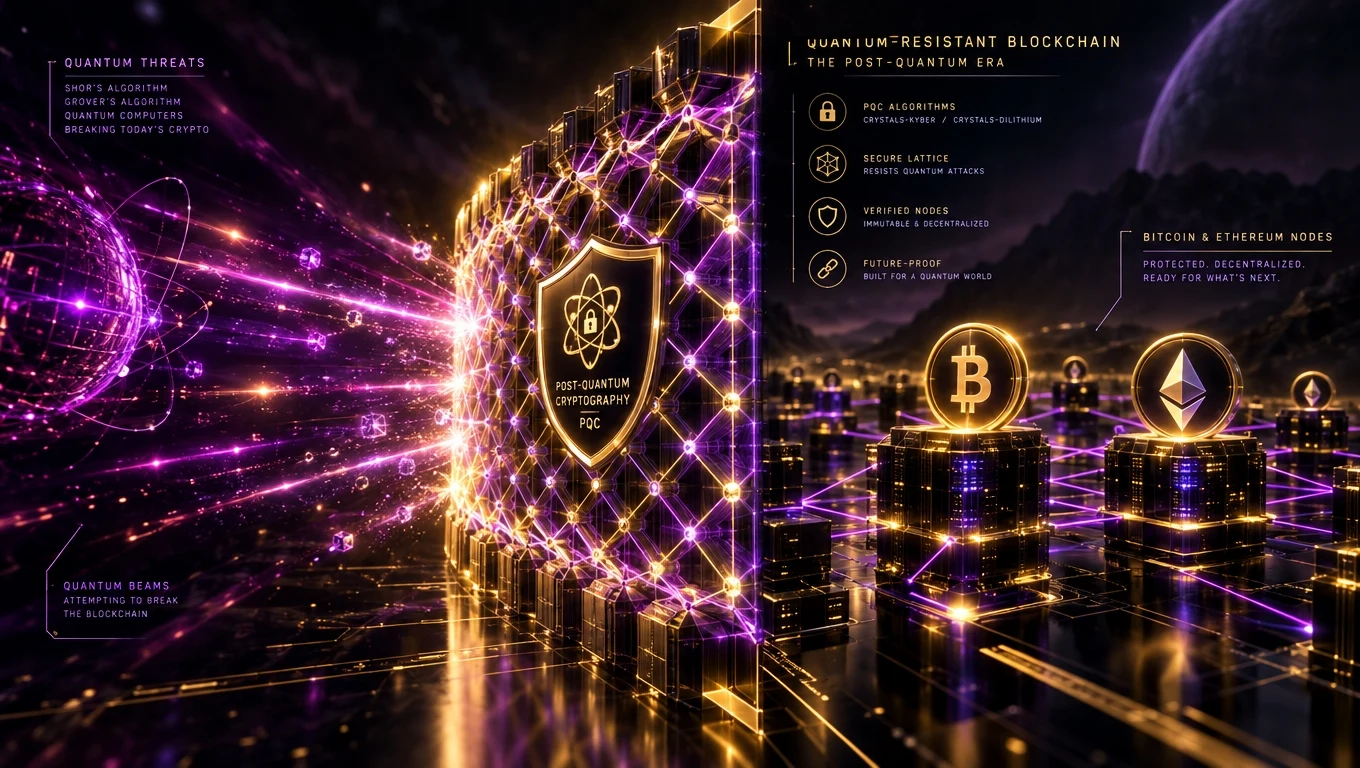
耐量子ブロックチェーンとは何か?
耐量子ブロックチェーンとは、その暗号プリミティブ——署名、ハッシュ、鍵交換——が、ショアまたはグローバーのアルゴリズムを実行する将来の大規模量子コンピュータに対してさえ安全であり続けるチェーンです。実際には、これは現在のECDSA/EdDSA署名を、NISTが標準化したポスト量子の同等物に置き換えることを意味します。
量子から実際に危険にさらされるものは何か?
量子の脅威は主に公開鍵暗号を標的にします——ショアのアルゴリズムはECDSA(Bitcoin、Ethereum L1)とRSAを多項式時間で破り得ます。ハッシュ関数(SHA-256、Keccak)はグローバーのアルゴリズム(平方根の高速化)によって弱められるだけで、これはハッシュのサイズを倍にすることで対処可能です。
タイムライン: これが実際に重要になるのはいつか?
2026年時点で、最大の実験的量子システムは数百の物理量子ビットに達します。暗号学的に重要な量子コンピュータ(数百万の安定した論理量子ビット)は、主流の物理学者によって少なくとも10〜20年先と推定されています。しかし「今収集し、後で復号する」という脅威モデルは、今日機密なものはすでに移行しているべきだということを意味します。
NISTのポスト量子標準(2024年に最終化、2025年以降に展開)
- ML-KEM(Kyber) — 鍵カプセル化。
- ML-DSA(Dilithium) — デジタル署名。
- SLH-DSA(SPHINCS+) — 最大限の保守性のためのハッシュベース署名。
- FN-DSA(Falcon) — 格子ベースのユースケース向けの追加の署名スキーム。
BitcoinとEthereumはいかに移行を計画しているか
Bitcoinの提案(BIPとQRAMPドラフト)は、SPHINCS+のようなハッシュベースの署名、またはFalcon/Dilithiumのような格子ベースの署名への移行を議論しています——おそらく新しいアドレス形式と自発的な移行を通じて。Ethereumのロードマップは、ポスト量子署名への移行を明示的に含んでおり、アップグレードをユーザーに優しくするために、おそらくアカウント抽象化と組み合わされます。関連: ブロックチェーンの利点。
2026年の本当の懸念: 休眠中のウォレット
公開鍵がオンチェーンで露出したBitcoinアドレス(例: 過去の送金取引を通じて)は、将来の量子攻撃に対して潜在的に脆弱です。推定では、BTCの20〜30%がそのようなアドレスにあるとされています。資金を量子安全なアドレスタイプに移すため、協調した移行ウィンドウが提案されています。
企業が今すべきこと
- すべてのシステムにわたって暗号プリミティブを棚卸しする。
- 高価値資産にはハイブリッド署名(古典的 + ポスト量子)を採用する。
- PQのロードマップを表明しているチェーンとベンダーを優先する。
- 鍵を積極的にローテーションする——長寿命の鍵が最大のリスクです。