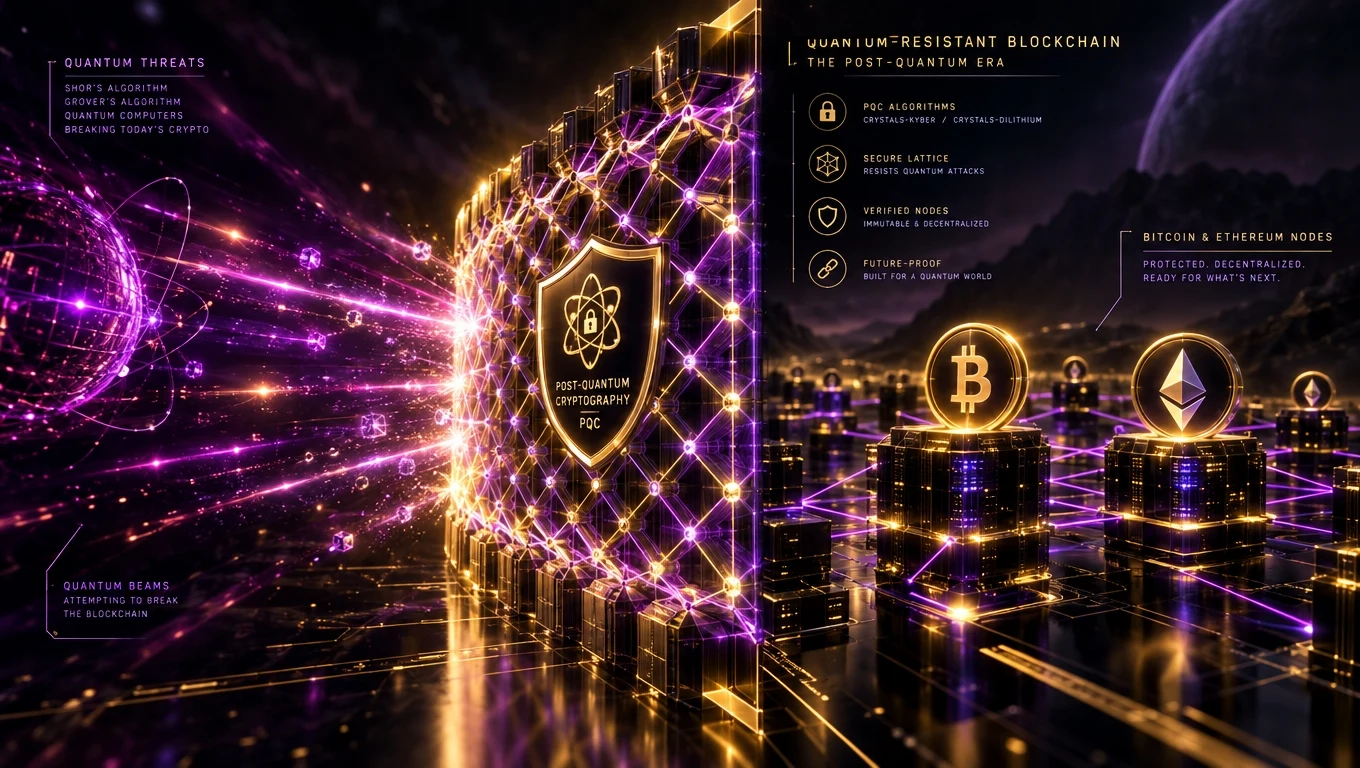
양자 저항 블록체인이란 무엇인가?
양자 저항 블록체인이란, 그 암호 프리미티브 — 서명, 해시, 키 교환 — 가 쇼어나 그로버 알고리즘을 실행하는 미래의 대규모 양자 컴퓨터에 대해서조차 안전하게 유지되는 체인입니다. 실제로 이는 현재의 ECDSA/EdDSA 서명을 NIST 표준화 포스트 양자 등가물로 교체하는 것을 의미합니다.
양자로부터 실제로 위험에 처하는 것은 무엇인가?
양자 위협은 주로 공개 키 암호를 겨냥합니다 — 쇼어 알고리즘은 ECDSA(Bitcoin, Ethereum L1)와 RSA를 다항 시간에 깰 수 있습니다. 해시 함수(SHA-256, Keccak)는 그로버 알고리즘(제곱근 가속)에 의해 약화될 뿐이며, 이는 해시 크기를 두 배로 늘려 대처할 수 있습니다.
타임라인: 이것이 실제로 중요해지는 때는?
2026년 기준, 가장 큰 실험적 양자 시스템은 수백 개의 물리 큐비트에 도달합니다. 암호학적으로 유의미한 양자 컴퓨터(수백만 개의 안정적 논리 큐비트)는 주류 물리학자들에 의해 최소 10~20년 후로 추정됩니다. 그러나 '지금 수집하고 나중에 복호화' 위협 모델은 오늘 민감한 것은 이미 마이그레이션되고 있어야 함을 의미합니다.
NIST의 포스트 양자 표준(2024년 확정, 2025년 이후 배포)
- ML-KEM(Kyber) — 키 캡슐화.
- ML-DSA(Dilithium) — 디지털 서명.
- SLH-DSA(SPHINCS+) — 최대 보수성을 위한 해시 기반 서명.
- FN-DSA(Falcon) — 격자 기반 사용 사례를 위한 추가 서명 스킴.
Bitcoin과 Ethereum은 어떻게 마이그레이션을 계획하는가
Bitcoin 제안(BIP와 QRAMP 초안)은 SPHINCS+ 같은 해시 기반 서명이나 Falcon/Dilithium 같은 격자 기반 서명으로의 전환을 논의합니다 — 아마도 새 주소 형식과 자발적 마이그레이션을 통해서입니다. Ethereum의 로드맵은 포스트 양자 서명 전환을 명시적으로 포함하며, 업그레이드를 사용자 친화적으로 만들기 위해 아마도 계정 추상화와 결합될 것입니다. 관련: 블록체인의 이점.
2026년의 진짜 관심사: 휴면 지갑
공개 키가 온체인에 노출된 모든 Bitcoin 주소(예: 과거의 출금 거래를 통해)는 미래의 양자 공격에 잠재적으로 취약합니다. 추정에 따르면 BTC의 20~30%가 그런 주소에 있습니다. 자금을 양자 안전 주소 유형으로 옮기기 위한 협조적 마이그레이션 창이 제안되었습니다.
기업이 지금 해야 할 것
- 모든 시스템에 걸쳐 암호 프리미티브를 목록화하세요.
- 고가치 자산에는 하이브리드 서명(고전 + 포스트 양자)을 채택하세요.
- PQ 로드맵을 표명한 체인과 벤더를 선호하세요.
- 키를 적극적으로 교체하세요 — 수명이 긴 키가 가장 큰 위험입니다.