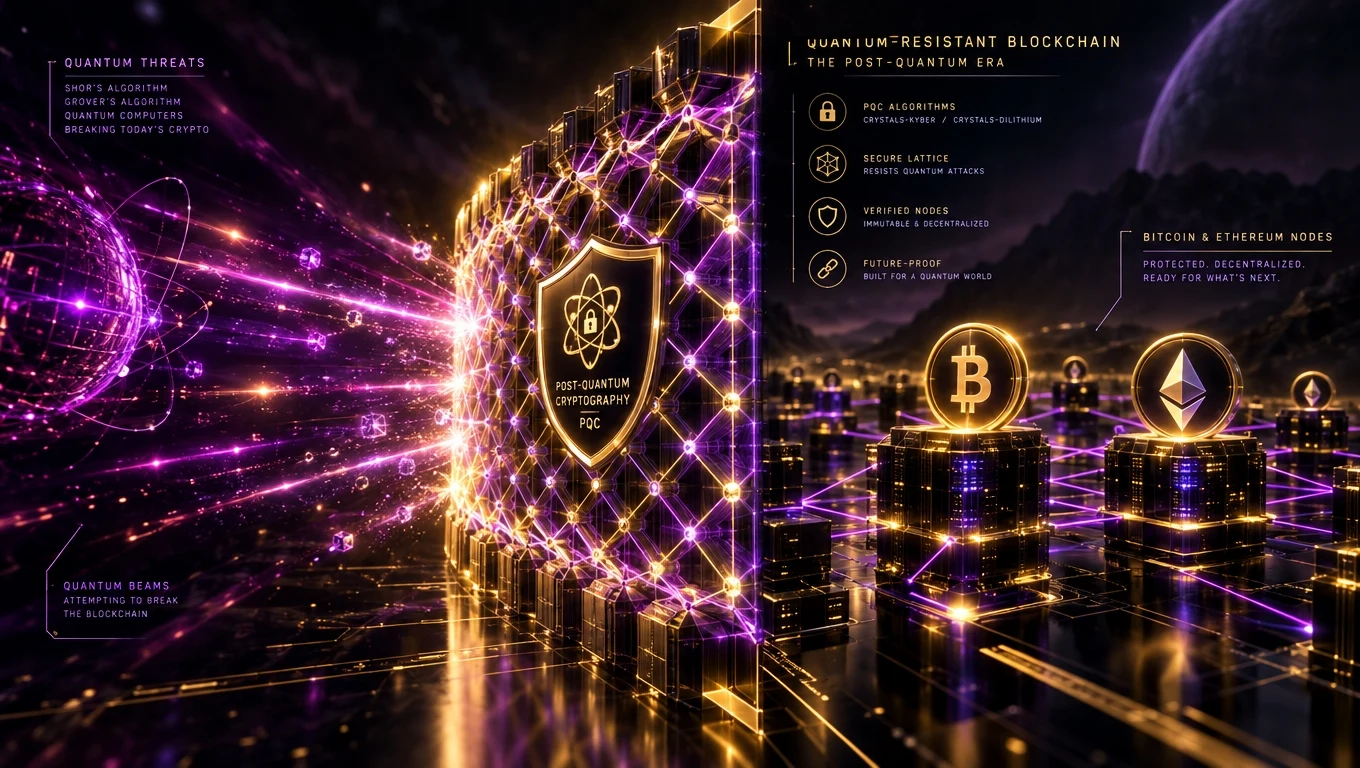
Kas yra kvantams atspari blokų grandinė?
Kvantams atspari blokų grandinė yra tokia, kurios kriptografiniai primityvai — parašai, maišos ir raktų mainai — išlieka saugūs net prieš būsimą didelio masto kvantinį kompiuterį, vykdantį Šoro ar Groverio algoritmus. Praktiškai tai reiškia šiandieninių ECDSA/EdDSA parašų pakeitimą NIST standartizuotais pokvantiniais ekvivalentais.
Kam iš tikrųjų gresia pavojus nuo kvantų?
Kvantinės grėsmės pirmiausia taikosi į viešojo rakto kriptografiją — Šoro algoritmas galėtų palaužti ECDSA (Bitcoin, Ethereum L1) ir RSA per polinominį laiką. Maišos funkcijos (SHA-256, Keccak) tik susilpninamos Groverio algoritmo (kvadratinės šaknies pagreitis), kuris valdomas dvigubinant maišos dydžius.
Laiko juosta: kada tai iš tikrųjų svarbu?
2026 m. didžiausios eksperimentinės kvantinės sistemos pasiekia kelis šimtus fizinių kubitų. Kriptografiškai reikšmingas kvantinis kompiuteris (milijonai stabilių loginių kubitų) pagal daugumą fizikų vertinamas dar bent 10–20 metų atstumu. Bet „nurink dabar, iššifruok vėliau“ grėsmės modelis reiškia, kad viskas, kas jautru šiandien, jau turėtų migruoti.
NIST pokvantiniai standartai (užbaigti 2024, diegiami nuo 2025)
- ML-KEM (Kyber) — raktų inkapsuliacija.
- ML-DSA (Dilithium) — skaitmeniniai parašai.
- SLH-DSA (SPHINCS+) — maišos pagrindu grįsti parašai maksimaliam konservatyvumui.
- FN-DSA (Falcon) — papildoma parašų schema gardelių pagrindu grįstiems naudojimo atvejams.
Kaip Bitcoin ir Ethereum planuoja migruoti
Bitcoin pasiūlymai (BIP ir juodraštinis QRAMP) svarsto perėjimą prie maišos pagrindu grįstų parašų kaip SPHINCS+ ar gardelių pagrindu grįsto Falcon/Dilithium — greičiausiai per naują adreso formatą ir savanorišką migraciją. Ethereum kelrodis aiškiai apima pokvantinio parašo perėjimą, greičiausiai suderintą su paskyrų abstrakcija, kad atnaujinimas būtų vartotojui draugiškas. Susiję: blokų grandinės privalumai.
Tikrasis 2026 m. rūpestis: neveiklios piniginės
Bet kuris Bitcoin adresas, kurio viešasis raktas buvo atskleistas grandinėje (pvz., per praeitą išeinantį sandorį), potencialiai pažeidžiamas būsimos kvantinės atakos. Vertinimai rodo, kad 20–30 % BTC yra tokiuose adresuose. Buvo pasiūlyti koordinuoti migracijos langai lėšoms perkelti į kvantams saugius adresų tipus.
Ką įmonės turėtų daryti dabar
- Inventorizuokite kriptografinius primityvus visose sistemose.
- Priimkite hibridinius parašus (klasikinis + pokvantinis) didelės vertės turtui.
- Pirmenybę teikite grandinėms ir tiekėjams su deklaruotu pokvantiniu kelrodžiu.
- Agresyviai rotuokite raktus — ilgaamžiai raktai yra didžiausia rizika.