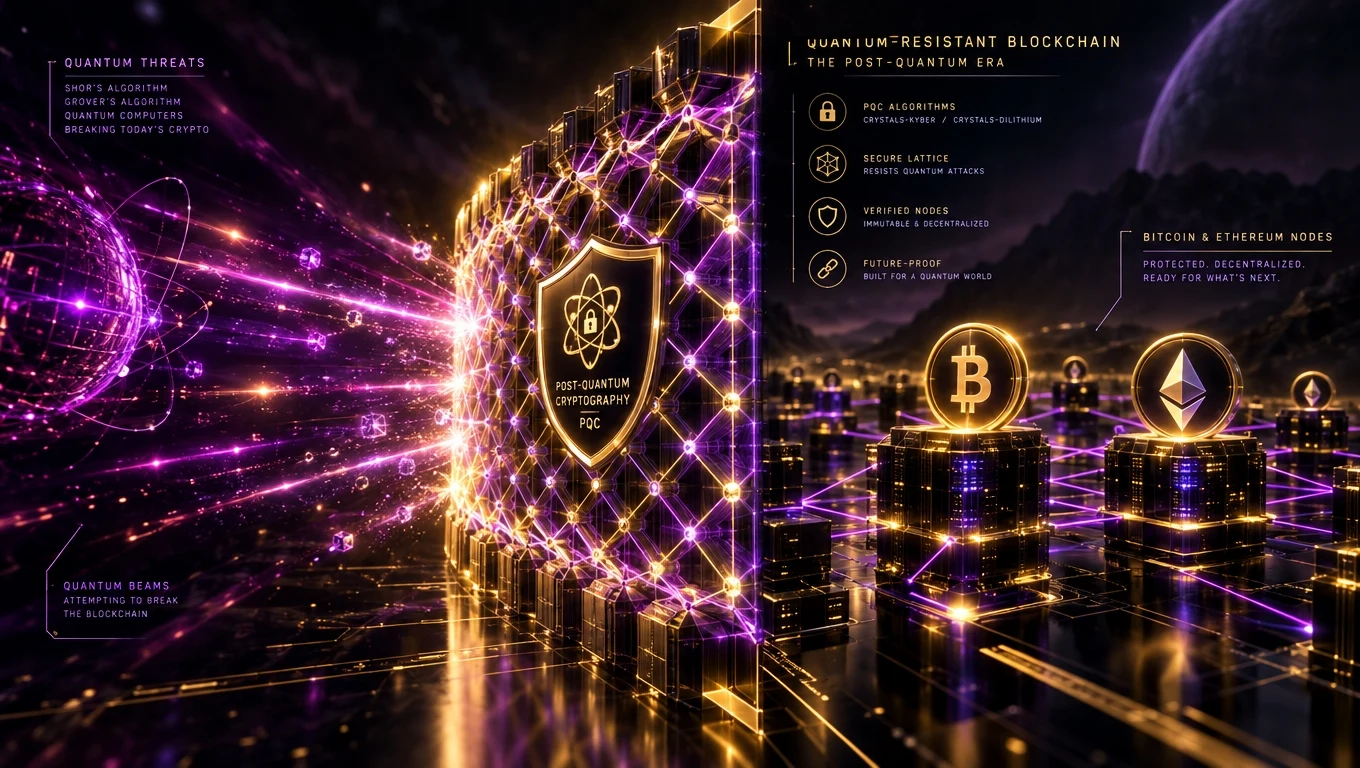
Hva er en kvanteresistent blokkjede?
En kvanteresistent blokkjede er en hvis kryptografiske primitiver — signaturer, hasher og nøkkelutveksling — forblir sikre selv mot en fremtidig storskala kvantedatamaskin som kjører Shors eller Grovers algoritmer. I praksis betyr dette å erstatte dagens ECDSA/EdDSA-signaturer med NIST-standardiserte post-kvante-ekvivalenter.
Hva står egentlig i fare fra kvante?
Kvantetrusler retter seg primært mot offentlig-nøkkel-kryptografi — Shors algoritme kunne bryte ECDSA (Bitcoin, Ethereum L1) og RSA på polynomisk tid. Hashfunksjoner (SHA-256, Keccak) svekkes bare av Grovers algoritme (en kvadratrot-akselerasjon), som er håndterbar ved å doble hash-størrelsene.
Tidslinje: når betyr dette egentlig noe?
Per 2026 når de største eksperimentelle kvantesystemene noen hundre fysiske kubitter. En kryptografisk relevant kvantedatamaskin (millioner av stabile logiske kubitter) anslås av hovedstrøms-fysikere til å være minst 10–20 år unna. Men trusselmodellen «høst nå, dekrypter senere» betyr at alt som er sensitivt i dag allerede burde migrere.
NISTs post-kvante-standarder (ferdigstilt 2024, utrullet fra 2025)
- ML-KEM (Kyber) — nøkkel-innkapsling.
- ML-DSA (Dilithium) — digitale signaturer.
- SLH-DSA (SPHINCS+) — hash-baserte signaturer for maksimal konservatisme.
- FN-DSA (Falcon) — tilleggs-signaturskjema for gitter-baserte bruksområder.
Hvordan Bitcoin og Ethereum planlegger å migrere
Bitcoin-forslag (BIP-er og utkastet QRAMP) diskuterer å skifte til hash-baserte signaturer som SPHINCS+ eller gitter-basert Falcon/Dilithium — sannsynligvis via et nytt adresseformat og frivillig migrasjon. Ethereums veikart inkluderer eksplisitt en post-kvante-signatur-overgang, sannsynligvis kombinert med kontoabstraksjon for å gjøre oppgraderingen brukervennlig. Relatert: blokkjede-fordeler.
Den virkelige 2026-bekymringen: sovende lommebøker
Enhver Bitcoin-adresse hvis offentlige nøkkel har blitt eksponert på blokkjeden (f.eks. gjennom en tidligere utgående transaksjon) er potensielt sårbar for et fremtidig kvanteangrep. Anslag antyder at 20–30 % av BTC sitter i slike adresser. Koordinerte migrasjonsvinduer har blitt foreslått for å flytte midler til kvantesikre adressetyper.
Hva bedrifter bør gjøre nå
- Inventar kryptografiske primitiver på tvers av alle systemer.
- Ta i bruk hybride signaturer (klassisk + post-kvante) for høyverdi-eiendeler.
- Foretrekk kjeder og leverandører med et uttalt post-kvante-veikart.
- Roter nøkler aggressivt — langlivede nøkler er den største risikoen.