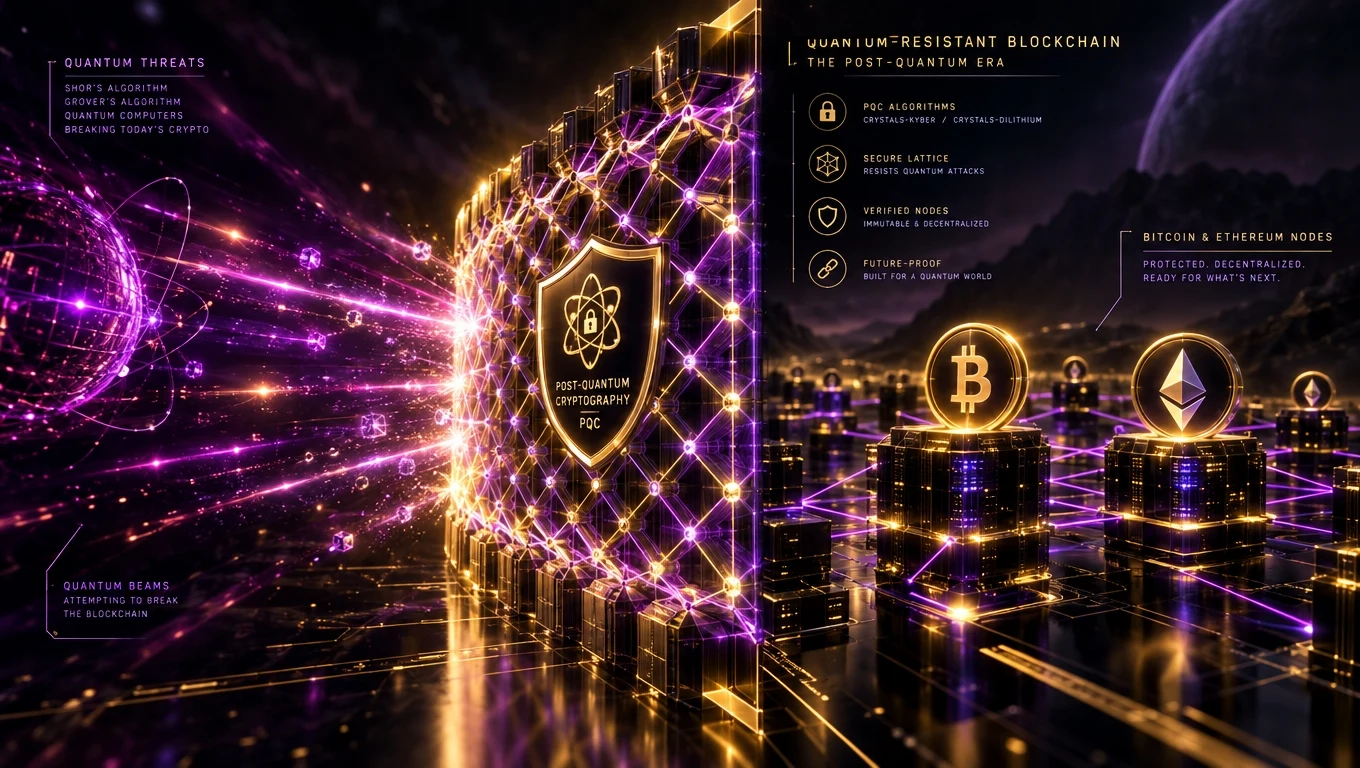
Czym jest blockchain odporny na kwanty?
Blockchain odporny na kwanty to taki, którego prymitywy kryptograficzne — podpisy, skróty i wymiana kluczy — pozostają bezpieczne nawet wobec przyszłego komputera kwantowego o dużej skali uruchamiającego algorytmy Shora lub Grovera. W praktyce oznacza to zastąpienie dzisiejszych podpisów ECDSA/EdDSA standaryzowanymi przez NIST odpowiednikami postkwantowymi.
Co właściwie jest zagrożone przez kwanty?
Zagrożenia kwantowe celują przede wszystkim w kryptografię klucza publicznego — algorytm Shora mógłby złamać ECDSA (Bitcoin, Ethereum L1) i RSA w czasie wielomianowym. Funkcje skrótu (SHA-256, Keccak) są tylko osłabiane przez algorytm Grovera (przyspieszenie pierwiastka kwadratowego), co jest zarządzalne przez podwojenie rozmiarów skrótu.
Oś czasu: kiedy to naprawdę ma znaczenie?
Od 2026 roku największe eksperymentalne systemy kwantowe osiągają kilkaset fizycznych kubitów. Kryptograficznie istotny komputer kwantowy (miliony stabilnych logicznych kubitów) jest szacowany przez głównonurtowych fizyków na co najmniej 10–20 lat w przyszłości. Ale model zagrożenia „zbieraj teraz, odszyfruj później” oznacza, że wszystko wrażliwe dzisiaj powinno już migrować.
Standardy postkwantowe NIST (sfinalizowane w 2024, wdrażane od 2025)
- ML-KEM (Kyber) — hermetyzacja kluczy.
- ML-DSA (Dilithium) — podpisy cyfrowe.
- SLH-DSA (SPHINCS+) — podpisy oparte na skrótach dla maksymalnego konserwatyzmu.
- FN-DSA (Falcon) — dodatkowy schemat podpisów do zastosowań opartych na kratach.
Jak Bitcoin i Ethereum planują migrację
Propozycje Bitcoina (BIP-y i projekt QRAMP) omawiają przejście na podpisy oparte na skrótach, takie jak SPHINCS+, lub oparte na kratach Falcon/Dilithium — prawdopodobnie przez nowy format adresu i dobrowolną migrację. Mapa drogowa Ethereum wyraźnie obejmuje przejście na podpis postkwantowy, prawdopodobnie połączone z abstrakcją kont, aby uczynić aktualizację przyjazną użytkownikowi. Powiązane: korzyści blockchaina.
Prawdziwa troska 2026 roku: uśpione portfele
Każdy adres Bitcoin, którego klucz publiczny został ujawniony w blockchainie (np. przez wcześniejszą transakcję wychodzącą), jest potencjalnie podatny na przyszły atak kwantowy. Szacunki sugerują, że 20–30% BTC znajduje się w takich adresach. Zaproponowano skoordynowane okna migracji, aby przenieść środki do bezpiecznych kwantowo typów adresów.
Co przedsiębiorstwa powinny zrobić teraz
- Zinwentaryzuj prymitywy kryptograficzne we wszystkich systemach.
- Przyjmij podpisy hybrydowe (klasyczny + postkwantowy) dla aktywów o wysokiej wartości.
- Preferuj łańcuchy i dostawców z zadeklarowaną mapą drogową postkwantową.
- Rotuj klucze agresywnie — długowieczne klucze to największe ryzyko.