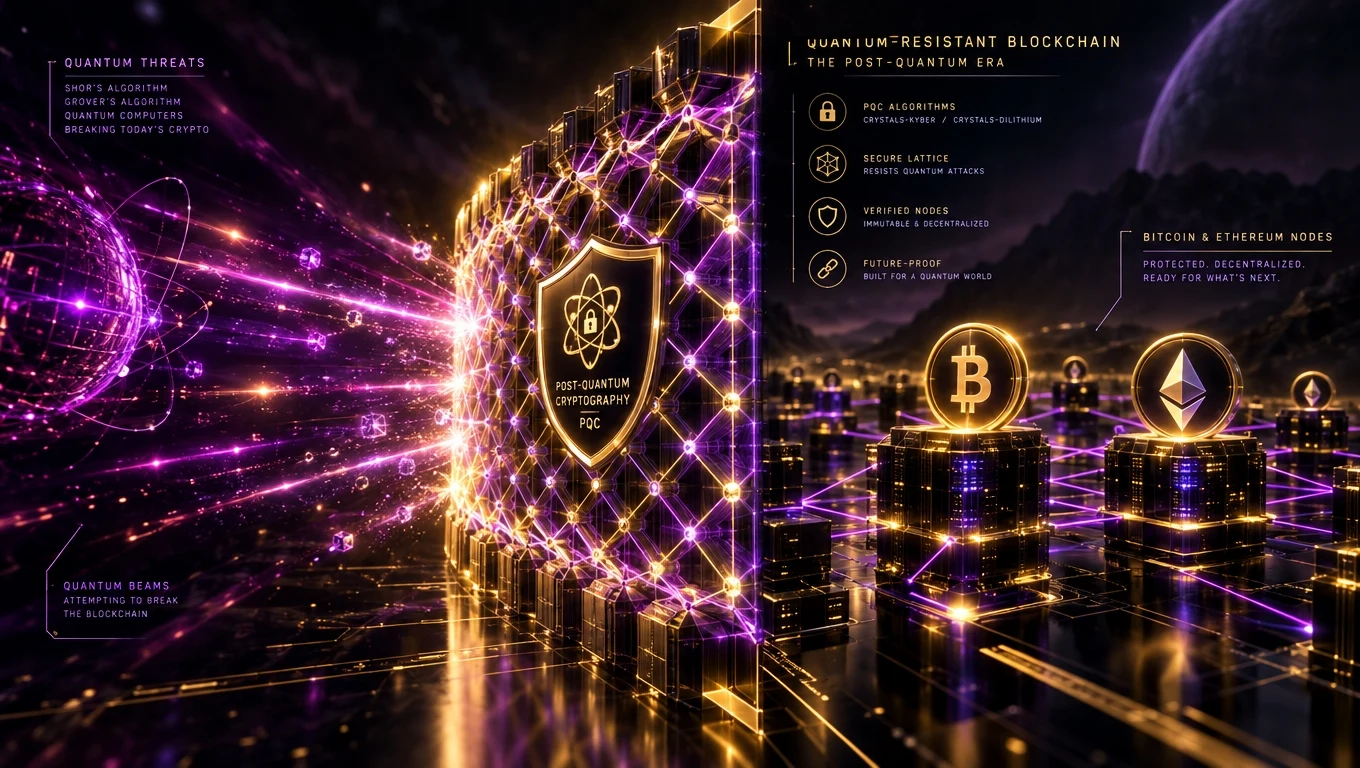
O que é um blockchain resistente a quantum?
Um blockchain resistente a quantum é aquele cujas primitivas criptográficas — assinaturas, hashes e troca de chaves — permanecem seguras mesmo contra um futuro computador quântico de larga escala executando os algoritmos de Shor ou Grover. Na prática, isso significa substituir as assinaturas ECDSA/EdDSA atuais por equivalentes pós-quânticos padronizados pelo NIST.
O que está realmente em risco por causa do quantum?
As ameaças quânticas visam principalmente a criptografia de chave pública — o algoritmo de Shor poderia quebrar o ECDSA (Bitcoin, Ethereum L1) e o RSA em tempo polinomial. As funções de hash (SHA-256, Keccak) são apenas enfraquecidas pelo algoritmo de Grover (uma aceleração de raiz quadrada), o que é gerenciável dobrando os tamanhos de hash.
Linha do tempo: quando isso realmente importa?
Em 2026, os maiores sistemas quânticos experimentais alcançam algumas centenas de qubits físicos. Um computador quântico criptograficamente relevante (milhões de qubits lógicos estáveis) é estimado por físicos convencionais como estando a pelo menos 10–20 anos de distância. Mas o modelo de ameaça "colher agora, descriptografar depois" significa que tudo o que é sensível hoje já deveria estar migrando.
Padrões pós-quânticos do NIST (finalizados em 2024, implantados a partir de 2025)
- ML-KEM (Kyber) — encapsulamento de chaves.
- ML-DSA (Dilithium) — assinaturas digitais.
- SLH-DSA (SPHINCS+) — assinaturas baseadas em hash para máximo conservadorismo.
- FN-DSA (Falcon) — esquema de assinatura adicional para casos de uso baseados em reticulados.
Como o Bitcoin e o Ethereum planejam migrar
As propostas do Bitcoin (BIPs e o rascunho QRAMP) discutem a mudança para assinaturas baseadas em hash como SPHINCS+ ou baseadas em reticulados Falcon/Dilithium — provavelmente por meio de um novo formato de endereço e migração voluntária. O roteiro do Ethereum inclui explicitamente uma transição de assinatura pós-quântica, provavelmente combinada com abstração de contas para tornar a atualização amigável ao usuário. Relacionado: benefícios do blockchain.
A verdadeira preocupação de 2026: carteiras dormentes
Qualquer endereço de Bitcoin cuja chave pública tenha sido exposta na blockchain (por exemplo, por meio de uma transação de saída anterior) está potencialmente vulnerável a um futuro ataque quântico. As estimativas sugerem que 20–30% do BTC está em tais endereços. Foram propostas janelas de migração coordenadas para mover fundos para tipos de endereço seguros contra quantum.
O que as empresas devem fazer agora
- Inventarie as primitivas criptográficas em todos os sistemas.
- Adote assinaturas híbridas (clássica + pós-quântica) para ativos de alto valor.
- Prefira cadeias e fornecedores com um roteiro pós-quântico declarado.
- Rotacione as chaves de forma agressiva — chaves de longa duração são o maior risco.