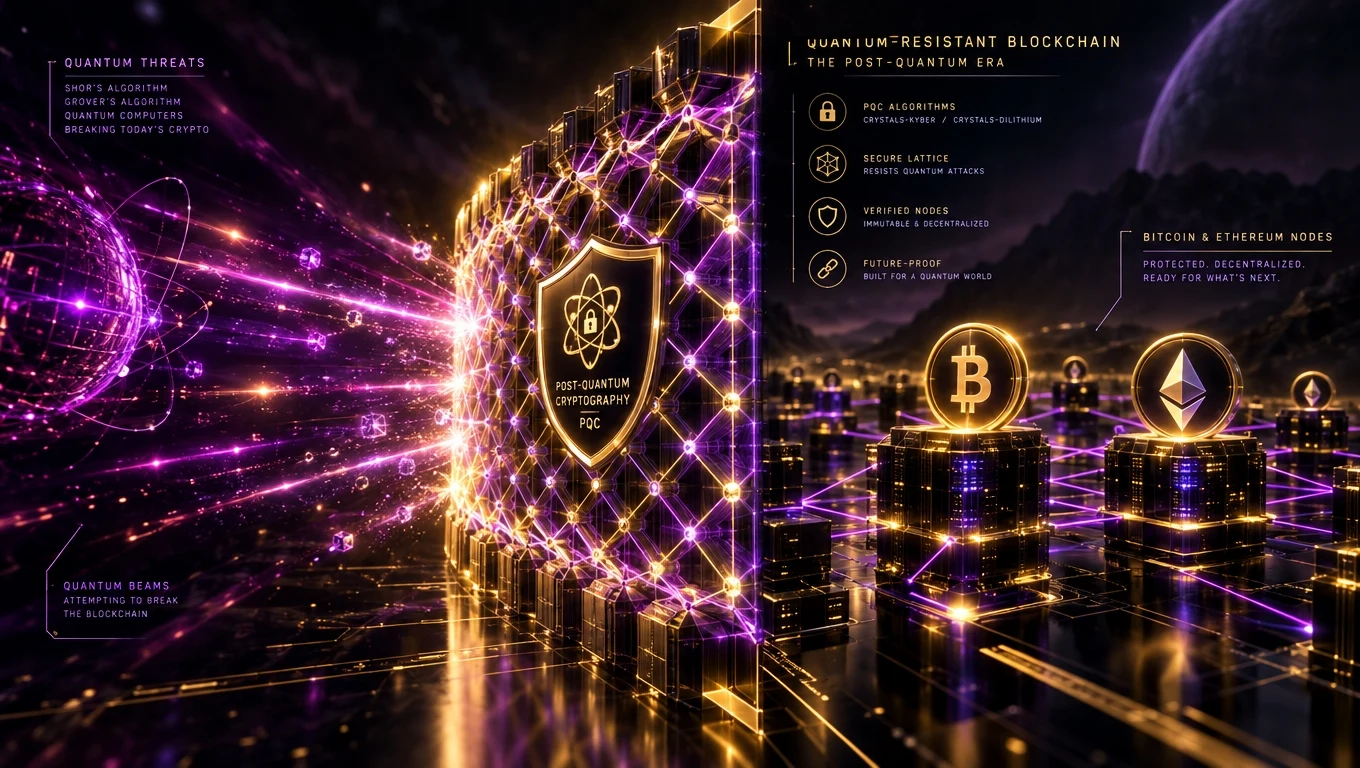
Ce este un blockchain rezistent la cuantic?
Un blockchain rezistent la cuantic este unul ale cărui primitive criptografice — semnături, hash-uri și schimb de chei — rămân sigure chiar și împotriva unui viitor computer cuantic de mare amploare care rulează algoritmii Shor sau Grover. În practică, acest lucru înseamnă înlocuirea semnăturilor ECDSA/EdDSA actuale cu echivalente post-cuantice standardizate de NIST.
Ce este de fapt în pericol din cauza cuanticului?
Amenințările cuantice vizează în principal criptografia cu cheie publică — algoritmul Shor ar putea sparge ECDSA (Bitcoin, Ethereum L1) și RSA în timp polinomial. Funcțiile de hash (SHA-256, Keccak) sunt doar slăbite de algoritmul Grover (o accelerare de rădăcină pătrată), care este gestionabil prin dublarea dimensiunilor hash.
Cronologie: când contează cu adevărat?
În 2026, cele mai mari sisteme cuantice experimentale ating câteva sute de qubiți fizici. Un computer cuantic relevant criptografic (milioane de qubiți logici stabili) este estimat de fizicienii din curentul principal ca fiind la cel puțin 10–20 de ani distanță. Dar modelul de amenințare „recoltează acum, decriptează mai târziu” înseamnă că orice este sensibil astăzi ar trebui deja să migreze.
Standardele post-cuantice ale NIST (finalizate în 2024, implementate din 2025)
- ML-KEM (Kyber) — încapsularea cheilor.
- ML-DSA (Dilithium) — semnături digitale.
- SLH-DSA (SPHINCS+) — semnături bazate pe hash pentru conservatorism maxim.
- FN-DSA (Falcon) — schemă suplimentară de semnătură pentru cazuri de utilizare bazate pe rețele.
Cum plănuiesc Bitcoin și Ethereum să migreze
Propunerile Bitcoin (BIP-uri și proiectul QRAMP) discută trecerea la semnături bazate pe hash precum SPHINCS+ sau bazate pe rețele Falcon/Dilithium — probabil printr-un nou format de adresă și migrare voluntară. Foaia de parcurs a Ethereum include explicit o tranziție la semnătura post-cuantică, probabil combinată cu abstractizarea conturilor pentru a face actualizarea prietenoasă cu utilizatorul. Corelat: beneficiile blockchainului.
Adevărata preocupare a anului 2026: portofelele inactive
Orice adresă Bitcoin a cărei cheie publică a fost expusă pe blockchain (de exemplu, printr-o tranzacție de ieșire anterioară) este potențial vulnerabilă la un viitor atac cuantic. Estimările sugerează că 20–30% din BTC se află în astfel de adrese. Au fost propuse ferestre de migrare coordonate pentru a muta fondurile către tipuri de adrese sigure la cuantic.
Ce ar trebui să facă companiile acum
- Inventariază primitivele criptografice din toate sistemele.
- Adoptă semnături hibride (clasice + post-cuantice) pentru activele de mare valoare.
- Preferă lanțurile și furnizorii cu o foaie de parcurs post-cuantică declarată.
- Rotește cheile agresiv — cheile cu durată lungă de viață sunt cel mai mare risc.