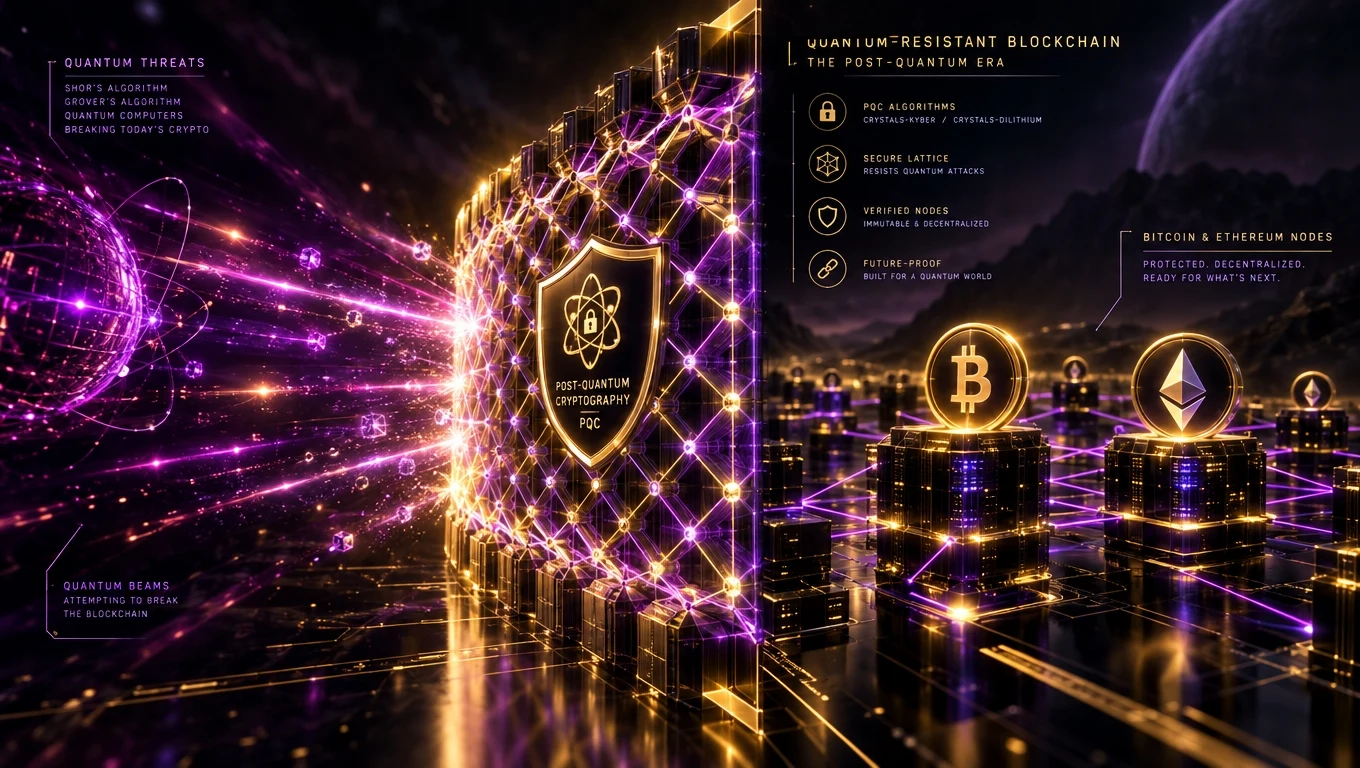
Čo je kvantovo odolný blockchain?
Kvantovo odolný blockchain je taký, ktorého kryptografické primitíva — podpisy, hashe a výmena kľúčov — zostávajú bezpečné aj proti budúcemu veľkému kvantovému počítaču bežiacemu na Shorovom alebo Groverovom algoritme. V praxi to znamená nahradiť súčasné podpisy ECDSA/EdDSA postkvantovými ekvivalentmi štandardizovanými NIST-om.
Čo je kvantami skutočne ohrozené?
Kvantové hrozby cielia primárne na kryptografiu verejného kľúča — Shorov algoritmus by mohol prelomiť ECDSA (Bitcoin, Ethereum L1) a RSA v polynomiálnom čase. Hashovacie funkcie (SHA-256, Keccak) sú Groverovým algoritmom len oslabené (zrýchlenie o druhú odmocninu), čo je zvládnuteľné zdvojnásobením veľkostí hashov.
Časová os: kedy na tom naozaj záleží?
Od roku 2026 najväčšie experimentálne kvantové systémy dosahujú niekoľko stoviek fyzických qubitov. Kryptograficky významný kvantový počítač (milióny stabilných logických qubitov) je poprednými fyzikmi odhadovaný na najmenej 10 – 20 rokov ďaleko. Ale model hrozby „zbieraj teraz, dešifruj neskôr“ znamená, že čokoľvek citlivé dnes už musí migrovať.
Postkvantové štandardy NIST (dokončené 2024, zavádzané od 2025)
- ML-KEM (Kyber) — zapuzdrenie kľúčov.
- ML-DSA (Dilithium) — digitálne podpisy.
- SLH-DSA (SPHINCS+) — podpisy založené na hashi pre maximálny konzervativizmus.
- FN-DSA (Falcon) — dodatočná podpisová schéma pre mrežové použitia.
Ako Bitcoin a Ethereum plánujú migrovať
Návrhy Bitcoinu (BIP a koncept QRAMP) diskutujú o prechode na podpisy založené na hashi ako SPHINCS+ alebo mrežové Falcon/Dilithium — pravdepodobne cez nový formát adresy a dobrovoľnú migráciu. Cestovná mapa Ethereum výslovne zahŕňa prechod na postkvantový podpis, pravdepodobne v kombinácii s abstrakciou účtov, aby bola aktualizácia priateľská k používateľovi. Súvisiace: výhody blockchainu.
Skutočný problém roka 2026: spiace peňaženky
Akákoľvek Bitcoin adresa, ktorej verejný kľúč bol odhalený na blockchaine (napríklad cez minulú odchádzajúcu transakciu), je potenciálne zraniteľná voči budúcemu kvantovému útoku. Odhady naznačujú, že 20 – 30 % BTC je v takýchto adresách. Boli navrhnuté koordinované migračné okná na presun prostriedkov na kvantovo bezpečné typy adries.
Čo by podniky mali robiť teraz
- Zinventarizujte kryptografické primitíva naprieč všetkými systémami.
- Prijmite hybridné podpisy (klasické + postkvantové) pre hodnotné aktíva.
- Uprednostnite reťazce a poskytovateľov s deklarovanou postkvantovou cestovnou mapou.
- Agresívne rotujte kľúče — dlhoveké kľúče sú najväčším rizikom.