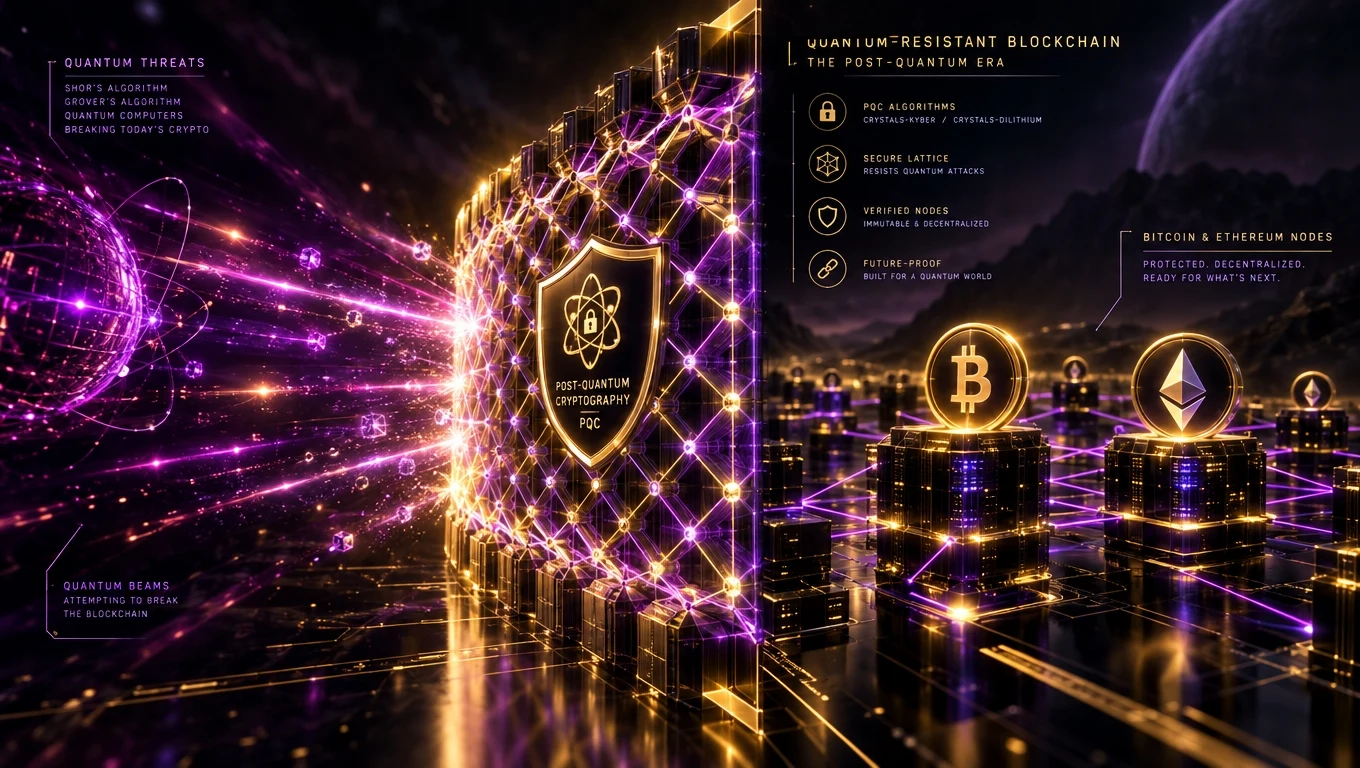
Kaj je kvantno odporen blockchain?
Kvantno odporen blockchain je tak, čigar kriptografski primitivi — podpisi, zgoščene vrednosti in izmenjava ključev — ostanejo varni tudi pred prihodnjim velikim kvantnim računalnikom, ki izvaja Shorov ali Groverjev algoritem. V praksi to pomeni zamenjavo trenutnih podpisov ECDSA/EdDSA s postkvantnimi ustrezniki, standardiziranimi s strani NIST.
Kaj je s kvanti dejansko ogroženo?
Kvantne grožnje ciljajo predvsem na kriptografijo javnega ključa — Shorov algoritem bi lahko zlomil ECDSA (Bitcoin, Ethereum L1) in RSA v polinomskem času. Zgoščevalne funkcije (SHA-256, Keccak) Groverjev algoritem le oslabi (pospešitev za kvadratni koren), kar je obvladljivo z podvojitvijo velikosti zgoščenih vrednosti.
Časovnica: kdaj to dejansko postane pomembno?
Od leta 2026 največji eksperimentalni kvantni sistemi dosegajo nekaj sto fizičnih kubitov. Kriptografsko pomemben kvantni računalnik (milijoni stabilnih logičnih kubitov) je po oceni vodilnih fizikov oddaljen vsaj 10–20 let. A model grožnje »poberi zdaj, dešifriraj pozneje« pomeni, da mora vse občutljivo danes že migrirati.
Postkvantni standardi NIST (dokončani 2024, uvajani od 2025)
- ML-KEM (Kyber) — enkapsulacija ključev.
- ML-DSA (Dilithium) — digitalni podpisi.
- SLH-DSA (SPHINCS+) — podpisi na osnovi zgoščenih vrednosti za največjo konservativnost.
- FN-DSA (Falcon) — dodatna podpisna shema za mrežne primere uporabe.
Kako Bitcoin in Ethereum načrtujeta migracijo
Predlogi Bitcoina (BIP in osnutek QRAMP) razpravljajo o prehodu na podpise na osnovi zgoščenih vrednosti, kot je SPHINCS+, ali mrežne Falcon/Dilithium — verjetno prek nove oblike naslova in prostovoljne migracije. Načrt Ethereuma izrecno vključuje prehod na postkvantni podpis, verjetno v kombinaciji z abstrakcijo računov, da je nadgradnja prijazna do uporabnika. Sorodno: prednosti blockchaina.
Pravi problem leta 2026: speče denarnice
Kateri koli naslov Bitcoina, čigar javni ključ je bil razkrit na blockchainu (na primer prek pretekle odhodne transakcije), je potencialno ranljiv za prihodnji kvantni napad. Ocene kažejo, da je 20–30 % BTC v takšnih naslovih. Predlagana so bila usklajena migracijska okna za premik sredstev na kvantno varne vrste naslovov.
Kaj naj podjetja storijo zdaj
- Popišite kriptografske primitive po vseh sistemih.
- Sprejmite hibridne podpise (klasični + postkvantni) za dragocena sredstva.
- Dajte prednost verigam in ponudnikom z deklariranim postkvantnim načrtom.
- Agresivno rotirajte ključe — dolgoživi ključi so največje tveganje.