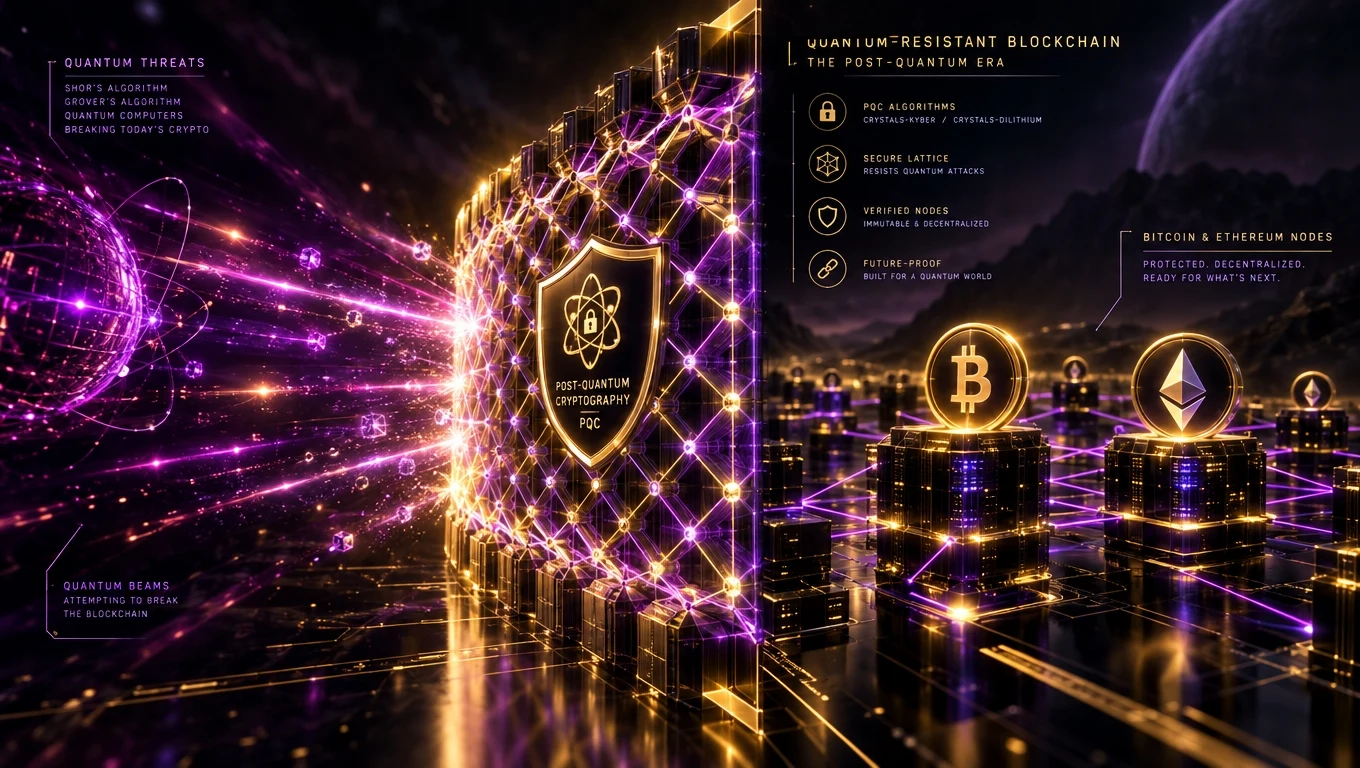
บล็อกเชนที่ต้านทานควอนตัมคืออะไร?
บล็อกเชนที่ต้านทานควอนตัมคือ บล็อกเชนที่องค์ประกอบเชิงเข้ารหัส — ลายเซ็น แฮช และการแลกเปลี่ยนคีย์ — ยังคงปลอดภัยแม้กระทั่งต่อคอมพิวเตอร์ควอนตัมขนาดใหญ่ในอนาคตที่รันอัลกอริทึมของ Shor หรือ Grover ในทางปฏิบัติ นี่หมายถึงการแทนที่ลายเซ็น ECDSA/EdDSA ในปัจจุบันด้วยสิ่งเทียบเท่าหลังควอนตัมที่ NIST กำหนดมาตรฐาน
อะไรที่เสี่ยงจริงจากควอนตัม?
ภัยคุกคามควอนตัมมุ่งเป้าไปที่ การเข้ารหัสด้วยคีย์สาธารณะ เป็นหลัก — อัลกอริทึมของ Shor สามารถทำลาย ECDSA (Bitcoin, Ethereum L1) และ RSA ในเวลาพหุนาม ฟังก์ชันแฮช (SHA-256, Keccak) อ่อนแอลงเพียงโดยอัลกอริทึมของ Grover (การเร่งความเร็วแบบรากที่สอง) ซึ่งจัดการได้ด้วยการเพิ่มขนาดแฮชเป็นสองเท่า
เส้นเวลา: เมื่อไรที่สิ่งนี้จะสำคัญจริง?
ณ ปี 2026 ระบบควอนตัมเชิงทดลองที่ใหญ่ที่สุดเข้าถึงคิวบิตทางกายภาพไม่กี่ร้อยตัว คอมพิวเตอร์ควอนตัมที่เกี่ยวข้องเชิงเข้ารหัส (คิวบิตเชิงตรรกะที่เสถียรหลายล้านตัว) ถูกประเมินโดยนักฟิสิกส์กระแสหลักว่าอยู่ห่างไปอย่างน้อย 10–20 ปี แต่โมเดลภัยคุกคาม 'harvest now, decrypt later' หมายความว่าสิ่งใดก็ตามที่อ่อนไหวในวันนี้ควรกำลังย้ายข้อมูลแล้ว
มาตรฐานหลังควอนตัมของ NIST (สรุปสมบูรณ์ปี 2024 นำไปใช้ปี 2025+)
- ML-KEM (Kyber) — การห่อหุ้มคีย์
- ML-DSA (Dilithium) — ลายเซ็นดิจิทัล
- SLH-DSA (SPHINCS+) — ลายเซ็นที่ใช้แฮชสำหรับความอนุรักษ์นิยมสูงสุด
- FN-DSA (Falcon) — โครงร่างลายเซ็นเพิ่มเติมสำหรับกรณีใช้งานที่ใช้ lattice
Bitcoin และ Ethereum วางแผนย้ายข้อมูลอย่างไร
ข้อเสนอ Bitcoin (BIP และร่าง QRAMP) อภิปรายการเปลี่ยนไปสู่ลายเซ็นที่ใช้แฮชอย่าง SPHINCS+ หรือ Falcon/Dilithium ที่ใช้ lattice — น่าจะผ่านรูปแบบที่อยู่ใหม่และการย้ายข้อมูลแบบสมัครใจ โรดแมปของ Ethereum รวมการเปลี่ยนผ่านลายเซ็นหลังควอนตัมอย่างชัดเจน น่าจะรวมกับการแยกส่วนบัญชีเพื่อทำให้การอัปเกรดเป็นมิตรกับผู้ใช้ ที่เกี่ยวข้อง: ประโยชน์ของบล็อกเชน
ความกังวลที่แท้จริงของปี 2026: กระเป๋าเงินที่หลับใหล
ที่อยู่ Bitcoin ใดก็ตามที่คีย์สาธารณะถูกเปิดเผยบนเชน (เช่น ผ่านธุรกรรมขาออกในอดีต) อาจเสี่ยงต่อการโจมตีควอนตัมในอนาคต การประเมินชี้ว่า 20–30% ของ BTC อยู่ในที่อยู่ดังกล่าว มีการเสนอหน้าต่างการย้ายข้อมูลที่ประสานงานกันเพื่อย้ายเงินไปยังประเภทที่อยู่ที่ปลอดภัยต่อควอนตัม
องค์กรควรทำอะไรในตอนนี้
- จัดทำบัญชีองค์ประกอบเชิงเข้ารหัสทั่วทุกระบบ
- ใช้ลายเซ็นแบบผสม (ดั้งเดิม + หลังควอนตัม) สำหรับสินทรัพย์มูลค่าสูง
- เลือกเชนและผู้ให้บริการที่มีโรดแมป PQ ที่ระบุไว้
- หมุนคีย์อย่างจริงจัง — คีย์ที่มีอายุยืนยาวคือความเสี่ยงที่ใหญ่ที่สุด