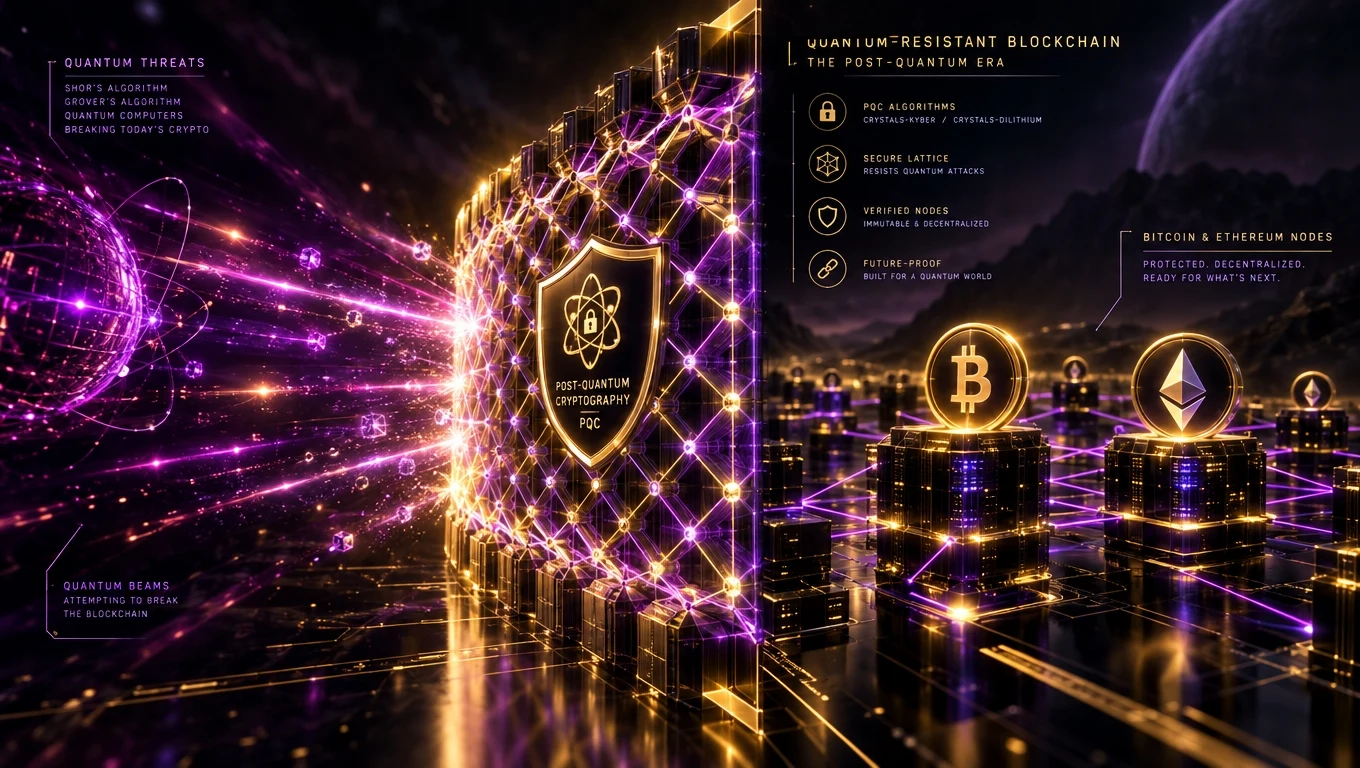
کوانٹم مزاحم بلاک چین کیا ہے؟
ایک کوانٹم مزاحم بلاک چین وہ ہے جس کے خفیہ نگاری بنیادی عناصر — دستخط، ہیش، اور کلید کا تبادلہ — ایک مستقبل کے بڑے پیمانے کے کوانٹم کمپیوٹر کے خلاف بھی محفوظ رہتے ہیں جو Shor یا Grover کے الگورتھم چلا رہا ہو۔ عملی طور پر، اس کا مطلب آج کے ECDSA/EdDSA دستخطوں کی جگہ NIST کے معیاری کردہ بعد از کوانٹم مساوی لانا ہے۔
کوانٹم سے اصل میں کیا خطرے میں ہے؟
کوانٹم خطرات بنیادی طور پر عوامی کلید خفیہ نگاری کو نشانہ بناتے ہیں — Shor کا الگورتھم کثیر رقمی وقت میں ECDSA (Bitcoin، Ethereum L1) اور RSA کو توڑ سکتا ہے۔ ہیش فنکشنز (SHA-256، Keccak) صرف Grover کے الگورتھم سے کمزور ہوتے ہیں (ایک مربع جذر تیزی)، جو ہیش سائز دگنا کر کے قابلِ انتظام ہے۔
ٹائم لائن: یہ اصل میں کب اہمیت رکھتا ہے؟
2026 تک، سب سے بڑے تجرباتی کوانٹم نظام چند سو طبعی کیوبٹس تک پہنچتے ہیں۔ ایک خفیہ نگاری کے لحاظ سے متعلقہ کوانٹم کمپیوٹر (لاکھوں مستحکم منطقی کیوبٹس) مرکزی دھارے کے طبیعیات دانوں کے تخمینے کے مطابق کم از کم 10–20 سال دور ہے۔ مگر "اب کاٹو، بعد میں ڈی کرپٹ کرو" خطرہ ماڈل کا مطلب ہے کہ آج جو کچھ بھی حساس ہے اسے پہلے ہی منتقل ہونا چاہیے۔
NIST کے بعد از کوانٹم معیارات (2024 میں حتمی، 2025+ سے تعینات)
- ML-KEM (Kyber) — کلید کیپسولیشن۔
- ML-DSA (Dilithium) — ڈیجیٹل دستخط۔
- SLH-DSA (SPHINCS+) — زیادہ سے زیادہ قدامت پسندی کے لیے ہیش پر مبنی دستخط۔
- FN-DSA (Falcon) — لیٹس پر مبنی استعمالات کے لیے اضافی دستخط اسکیم۔
Bitcoin اور Ethereum منتقلی کا منصوبہ کیسے بناتے ہیں
Bitcoin تجاویز (BIPs اور مسودہ QRAMP) SPHINCS+ جیسے ہیش پر مبنی دستخطوں یا لیٹس پر مبنی Falcon/Dilithium کی طرف منتقلی پر بحث کرتی ہیں — ممکنہ طور پر ایک نئے ایڈریس فارمیٹ اور رضاکارانہ منتقلی کے ذریعے۔ Ethereum کا روڈ میپ واضح طور پر ایک بعد از کوانٹم دستخط منتقلی شامل کرتا ہے، ممکنہ طور پر اپ گریڈ کو صارف دوست بنانے کے لیے اکاؤنٹ ایبسٹریکشن کے ساتھ ملا کر۔ متعلقہ: بلاک چین کے فوائد۔
اصل 2026 تشویش: خوابیدہ والٹس
کوئی بھی Bitcoin ایڈریس جس کی عوامی کلید آن چین ظاہر ہو چکی ہو (مثلاً، کسی ماضی کی جاتی لین دین کے ذریعے) ممکنہ طور پر ایک مستقبل کے کوانٹم حملے کے لیے کمزور ہے۔ تخمینے بتاتے ہیں کہ 20–30% BTC ایسے ایڈریسز میں ہے۔ فنڈز کو کوانٹم محفوظ ایڈریس اقسام میں منتقل کرنے کے لیے مربوط منتقلی کھڑکیاں تجویز کی گئی ہیں۔
اداروں کو اب کیا کرنا چاہیے
- تمام نظاموں میں خفیہ نگاری بنیادی عناصر کی فہرست بنائیں۔
- اعلیٰ قدر والے اثاثوں کے لیے ہائبرڈ دستخط (کلاسیکی + بعد از کوانٹم) اپنائیں۔
- ایک بیان کردہ بعد از کوانٹم روڈ میپ والی چینز اور فراہم کنندگان کو ترجیح دیں۔
- کلیدوں کو جارحانہ طور پر گھمائیں — طویل عمر والی کلیدیں سب سے بڑا خطرہ ہیں۔