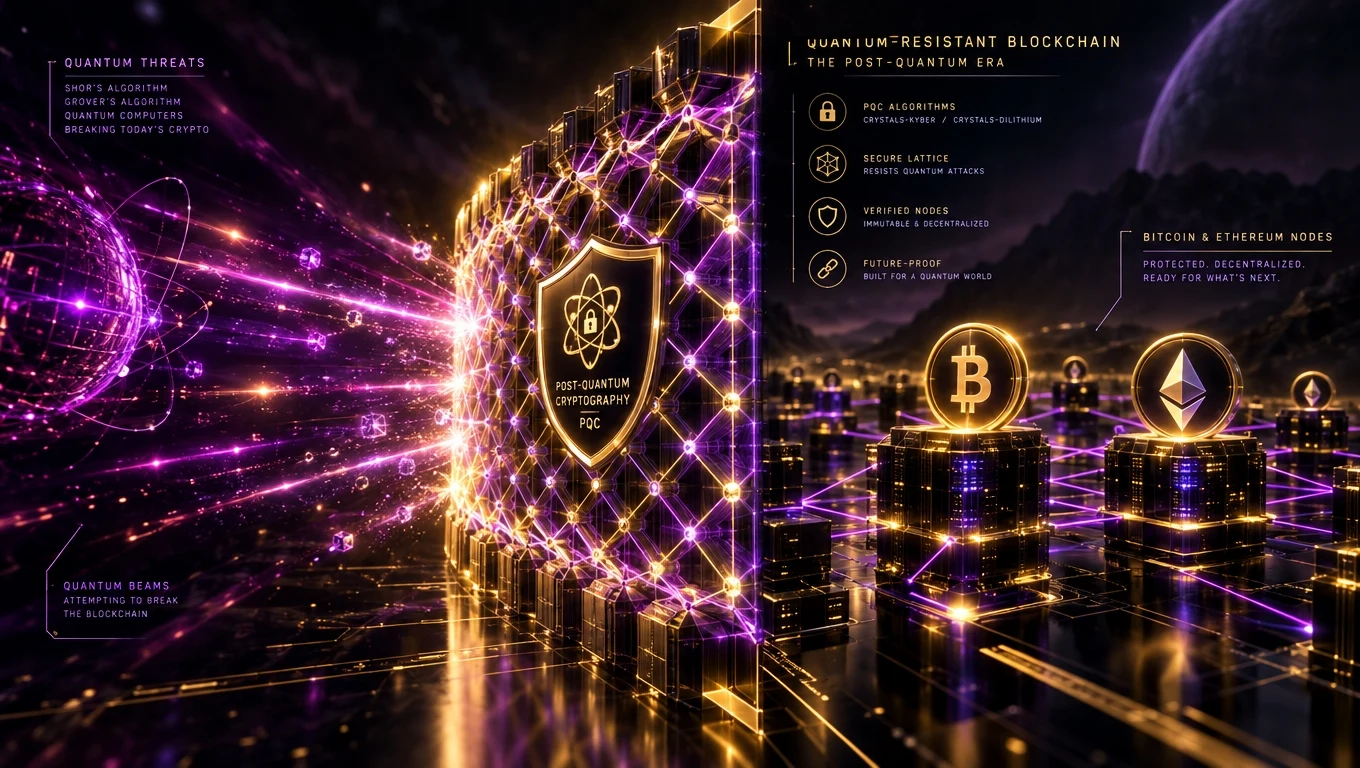
什么是抗量子区块链?
抗量子区块链是其加密原语(签名、哈希和密钥交换)即使针对运行 Shor 或 Grover 算法的未来大型量子计算机也保持安全的区块链。实际上,这意味着用 NIST 标准化的后量子等效签名替换当今的 ECDSA/EdDSA 签名。
量子实际上面临什么风险?
量子威胁主要针对公钥加密——Shor 的算法可以在多项式时间内破解 ECDSA(比特币、以太坊 L1)和 RSA。 哈希函数(SHA-256、Keccak)只会被 Grover 算法(平方根加速)削弱,该算法可以通过将哈希大小加倍来管理。
时间表:这何时真正重要?
截至 2026 年,最大的实验量子系统将达到数百个物理量子位。主流物理学家估计,与密码学相关的量子计算机(数百万个稳定的逻辑量子位)至少还需要 10-20 年才能实现。但“现在收获,稍后解密”的威胁模型意味着当今任何敏感的东西都应该已经在迁移。
NIST 的后量子标准(2024 年最终确定,2025 年以后部署)
- ML-KEM (Kyber) — 密钥封装。
- ML-DSA (Dilithium) — 数字签名。
- SLH-DSA (SPHINCS+) — 基于哈希的签名,实现最大程度的保守性。
- FN-DSA (Falcon) — 用于基于格的用例的附加签名方案。
比特币和以太坊计划如何迁移
比特币提案(BIP 和 QRAMP 草案)讨论了转向基于哈希的签名,如 SPHINCS+ 或基于网格的 Falcon/Dilithium——可能通过新的地址格式和自愿迁移。以太坊的路线图明确包括后量子签名过渡,可能与帐户抽象相结合,以使升级变得用户友好。相关:区块链的好处。
2026 年真正的担忧:休眠钱包
任何其公钥已在链上暴露(例如,通过过去的传出交易)的比特币地址都可能容易受到未来量子攻击的影响。据估计,20-30% 的 BTC 存放在此类地址中。已提出协调迁移窗口以将资金转移到量子安全地址类型。
企业现在应该做什么
- 盘点所有系统中的加密原语。
- 对高价值资产采用混合签名(经典+后量子)。
- 优先选择具有明确 PQ 路线图的连锁店和供应商。
- 积极轮换密钥——长期存在的密钥是最大的风险。