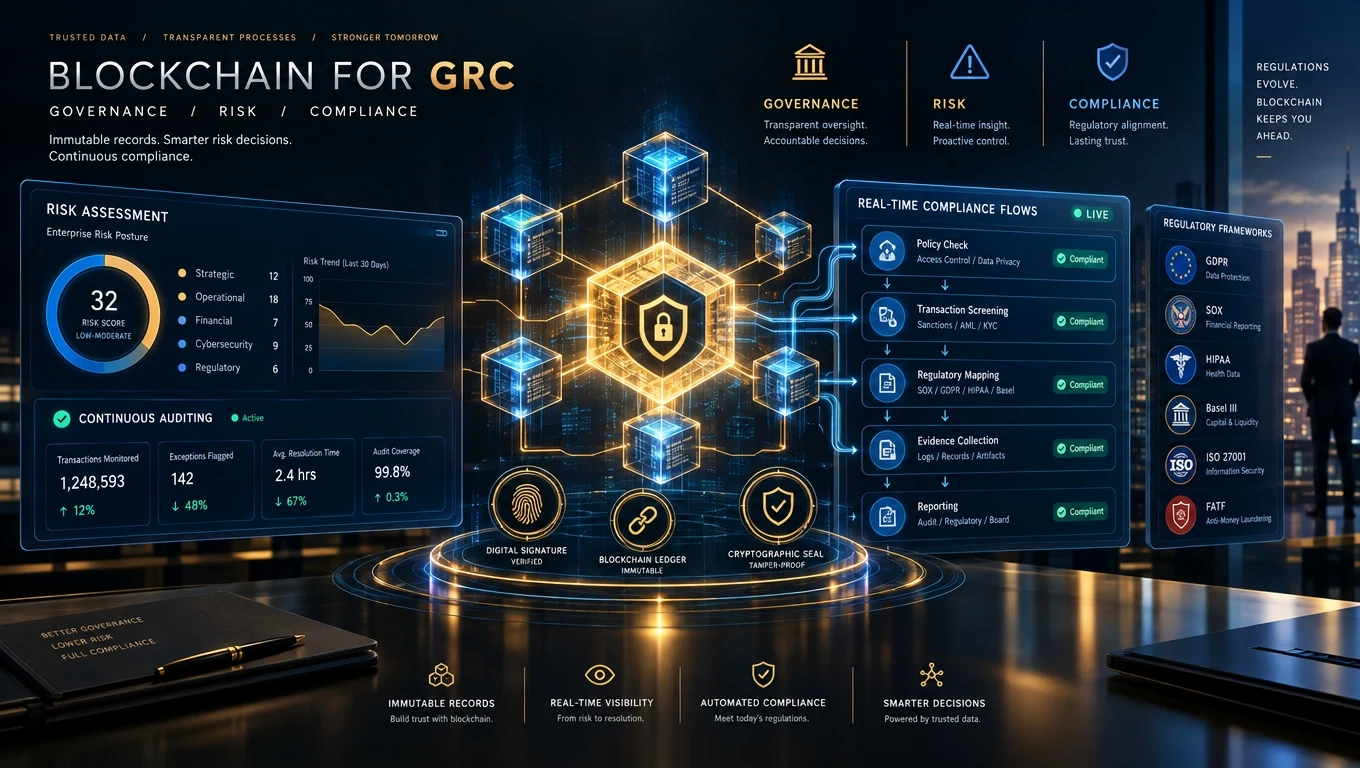
ブロックチェーン対応のGRCとは何か?
ブロックチェーン対応のGRCとは、企業全体のすべてのポリシー、統制、取引、例外を記録する、共有された暗号学的に保護された台帳を使い、ガバナンスの決定、リスクのシグナル、コンプライアンスの証拠がすべてリアルタイムで証明可能になるようにすることです。事後に監査ファイルを組み立てる代わりに、監査証跡が自らを記述します。
1. 継続的でリアルタイムの監査
従来の監査は特定時点のスナップショットです。ブロックチェーンに裏付けられたシステムでは、あらゆる重要な変更が発生した瞬間に記録され、内部・外部の監査人が必要に応じて検証できます。これは「継続的監査」の運用上の意味であり、AICPAが2015年以来推進してきた概念ですが、ブロックチェーンによって初めて技術的に実用的になりました。
2. スマートコントラクトによる自動的なポリシー強制
スマートコントラクトとしてコード化されたコンプライアンスルールは自動的に実行されます。KYCしきい値を超える支払いは、本人確認が通るまで決済できません。発注承認は、必要な署名を飛ばせません。人間による上書きは依然として可能ですが——すべての上書き自体が不変のログエントリになります。
3. 検証可能なデータ来歴
規制当局は、単に数字が何かではなく、数字がどこから来たかをますます尋ねます。ブロックチェーンはすべてのデータポイントの管理の連鎖を保存し、来歴をスプレッドシートの副産物ではなく第一級の要素にします——ブロックチェーンに裏付けられた会計にとって重要な特性です。
4. より安価で速い規制当局への報告
規制当局が台帳を直接(またはその許可されたビューを)照会できるとき、四半期報告はデータ収集プロジェクトではなく読み取り操作になります。このアプローチを試験する企業は、規制報告に費やす人時の30〜50%削減を報告しています。
5. 常時稼働の詐欺・異常検出
すべての取引が共通の台帳上にあるため、AIモデルは、サイロ化されたシステムを数日後に照合する代わりに、企業全体をほぼリアルタイムで監視できます。これは詐欺事象と詐欺検出の間のギャップを数週間から数分に縮めます。
ブロックチェーンGRCが適する場所——そして適さない場所
ブロックチェーンGRCは、企業間の重い照合を伴う規制業界で最も速く元が取れます: 銀行、保険、製薬、公共部門の調達です。単一の所有者と単一の監査人を持つ純粋に内部的な統制システムにはオーバーエンジニアリングです。関連する読み物: 銀行業におけるブロックチェーンと多分野のブロックチェーンガバナンス。